NOTICIAS
Jampac Alimentos figura en una reivindicación de Akira en Brasil
Jampac Alimentos figura en una reivindicación de Akira detectada en octubre. Fechas, límites de evidencia y medidas preventivas documentadas en MITRE.
ANETA figura en una reivindicación de Barracuda en Ecuador
ANETA figura en ransomware.live desde el 2 de octubre bajo una reivindicación de Barracuda. Fechas, límites de evidencia y controles generales de prevención.
TERCA figura en una reivindicación de RansomHouse en Brasil
TERCA, operador logístico de Brasil, figura en ransomware.live desde el 1 de octubre. Qué se conoce, qué falta por confirmar y qué medidas revisar.
Roemmers figura en una reivindicación de Aurora en Argentina
Roemmers figura en un registro de Aurora detectado el 1 de octubre. Qué se conoce, qué falta por confirmar y controles generales para empresas.
Hospital Hermilio Valdizán figura en una reivindicación de RansomHouse
Ransomware.live registró al Hospital Hermilio Valdizán bajo RansomHouse el 1 de octubre. Fechas, límites de evidencia y recomendaciones de recuperación.
FUNAP confirma incidente en Brasil tras una reivindicación de Booba Project
FUNAP confirmó un incidente el 13 de octubre de 2026. Qué se sabe de la reivindicación de Booba Project y qué medidas generales conviene revisar.
LD Constructora figura en una reivindicación atribuida a Qilin
Ransomware.live incorporó a LD Constructora bajo Qilin el 10 de octubre de 2026. Qué afirma el registro, qué falta por confirmar y qué controles revisar.
ANWO figura en una reivindicación atribuida a SafePay
Ransomware.live incorporó a ANWO bajo SafePay el 5 de octubre de 2026. Qué afirma el registro, qué falta por confirmar y qué controles revisar.
Forus confirmó un incidente; LockBit 5 aparece en el registro
Forus informó un incidente conocido el 15 de septiembre. Ransomware.live registró después a forus.cl bajo LockBit 5: qué se sabe y cómo mitigar.
S&A Chile aparece en el listado atribuido a The Gentlemen
S&A Chile figura bajo The Gentlemen desde el 7 de septiembre de 2026. Contexto del integrador, límites de la reivindicación y medidas de mitigación.
Tanner figura en el registro de reivindicaciones de Qilin
Tanner figura bajo Qilin desde el 4 de septiembre de 2026 en ransomware.live. Contexto financiero, evidencia limitada y mitigaciones verificadas.
Direwolf señala al Hospital Clínico Universidad de Chile
El Hospital Clínico Universidad de Chile figura bajo Direwolf desde el 30 de agosto de 2026. Qué afirma el registro y qué falta por confirmar.
PUBLICACIONES
Datos de prueba: evitar copiar información de clientes
Cómo elegir datos de prueba para validar sistemas, reducir copias de información personal y evaluar cuándo se justifica una excepción controlada.
Gestión de dominios corporativos: conservar el control
Gestión de dominios corporativos: revise titularidad, permisos y recuperación de acceso para conservar el control cuando cambian personas o proveedores.
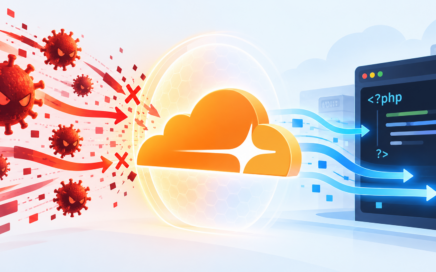
Cloudflare ya ofrece una mitigación para las vulnerabilidades críticas de PHP: cómo funciona y cómo activarla
Dos vulnerabilidades críticas recientemente divulgadas afectan al motor PHP y podrían permitir la ejecución remota de código sin autenticación. Mientras los administradores trabajan en actualizar sus servidores, Cloudflare ya desplegó medidas de mitigación desde su firewall de aplicaciones web (WAF), incluso para quienes utilizan su plan gratuito. El 21 de octubre de 2026, el proyecto […]
Cifrado de portátiles: qué protege ante una pérdida
Qué protege el cifrado de portátiles ante pérdida o robo y qué comprobar: cobertura, claves de recuperación y evidencia vigente en los equipos corporativos.
Alertas de seguridad: cómo comprobar que funcionan
Cómo validar las alertas de seguridad desde el evento hasta su recepción, revisar cobertura y pedir evidencia antes de ampliar herramientas.
Capacidad del Wi-Fi empresarial: cuando la señal no basta
Cómo evaluar la capacidad del Wi-Fi empresarial antes de ampliar la red: usuarios simultáneos, congestión y pruebas con las aplicaciones de la empresa.
Evaluación de impacto en protección de datos: cuándo hacerla
Cuándo preparar una evaluación de impacto en protección de datos y qué decisiones debe respaldar antes de iniciar un tratamiento de alto riesgo en Chile.
Redundancia de conectividad: evitar un respaldo aparente
Evalúe si un enlace secundario reduce puntos de falla, conserva controles y puede sostener la operación cuando la conexión principal se interrumpe.
Baja de usuarios: revocar accesos sin dejar cuentas huérfanas
Conozca cómo coordinar la baja de usuarios, revocar cuentas, sesiones y secretos, y conservar evidencia de que los accesos quedaron cerrados.
Inventario de activos tecnológicos: saber qué proteger
Conozca cómo convertir el inventario de activos tecnológicos en una base útil para priorizar riesgos, vulnerabilidades, soporte y responsables.
Gestión de vulnerabilidades: decidir qué corregir primero
Ordene la gestión de vulnerabilidades según explotación conocida, exposición e impacto para asignar plazos y verificar correcciones con evidencia.
Seguridad por diseño en proyectos tecnológicos
Cómo integrar requisitos, responsables y evidencia de seguridad antes de contratar, desarrollar o poner en producción una solución tecnológica.