Contratar dos enlaces de Internet no garantiza una redundancia de conectividad real. Ambos pueden entrar al edificio por el mismo ducto, depender de una infraestructura común o terminar en un único equipo sin respaldo eléctrico. En ese escenario, la empresa paga dos contratos, pero conserva un solo punto de falla.
La pregunta útil no es cuántos proveedores aparecen en la factura, sino qué interrupciones puede resistir la arquitectura y durante cuánto tiempo. Resolverla exige relacionar la conectividad con los procesos que dependen de ella: ventas, telefonía, acceso a servicios en la nube, operación de sucursales, videovigilancia o trabajo remoto.
Cuándo la redundancia de conectividad es solo aparente
Un enlace secundario aporta continuidad cuando reduce la probabilidad de fallar por la misma causa que el principal. La independencia comercial ayuda, pero no basta. Dos operadores pueden compartir fibra mayorista, cámaras subterráneas, postes, nodos de agregación o una misma acometida al edificio. Un corte físico o una falla aguas arriba podría afectar a ambos al mismo tiempo.
También existen dependencias dentro de la empresa. Si los dos enlaces llegan al mismo router, usan una sola fuente eléctrica o requieren una configuración manual que nadie ha probado, el punto débil se trasladó desde el proveedor hacia la instalación local. Lo mismo ocurre cuando el respaldo conserva Internet, pero no permite resolver nombres, autenticar usuarios, establecer la VPN o acceder a las aplicaciones necesarias.
NIST recomienda que los servicios alternativos de telecomunicaciones reduzcan la posibilidad de compartir puntos únicos de falla y, cuando el riesgo lo justifique, estén separados de los servicios principales frente a amenazas comunes. Ese principio convierte la diversidad física y lógica en un requisito verificable, no en una etiqueta comercial.
Diseñar el respaldo desde el impacto operacional
No todas las sedes ni aplicaciones necesitan la misma disponibilidad. Una oficina puede operar temporalmente con acceso limitado, mientras una sucursal que procesa pagos o un recinto que transmite videovigilancia puede requerir continuidad inmediata. Por eso conviene comenzar por los procesos críticos y los objetivos de recuperación, no por la velocidad ofrecida por el segundo enlace.
Los objetivos RTO y RPO ayudan a expresar cuánto tiempo puede permanecer interrumpido un servicio y cuánta información puede perderse. En conectividad, esa definición permite decidir si basta una conmutación manual, si se necesita failover automático o si algunos servicios deben conservar prioridad cuando el enlace alternativo tiene menor capacidad.
Antes de considerar resuelto el riesgo, la organización debería poder demostrar al menos:
- qué procesos, sedes y servicios dependen de cada conexión;
- si las rutas físicas y los proveedores comparten infraestructura crítica;
- qué equipos, energía, DNS, autenticación y seguridad intervienen en la conmutación;
- qué nivel de operación degradada puede sostener el enlace alternativo;
- quién decide, ejecuta y verifica el retorno al servicio normal.
El failover debe probarse en condiciones controladas
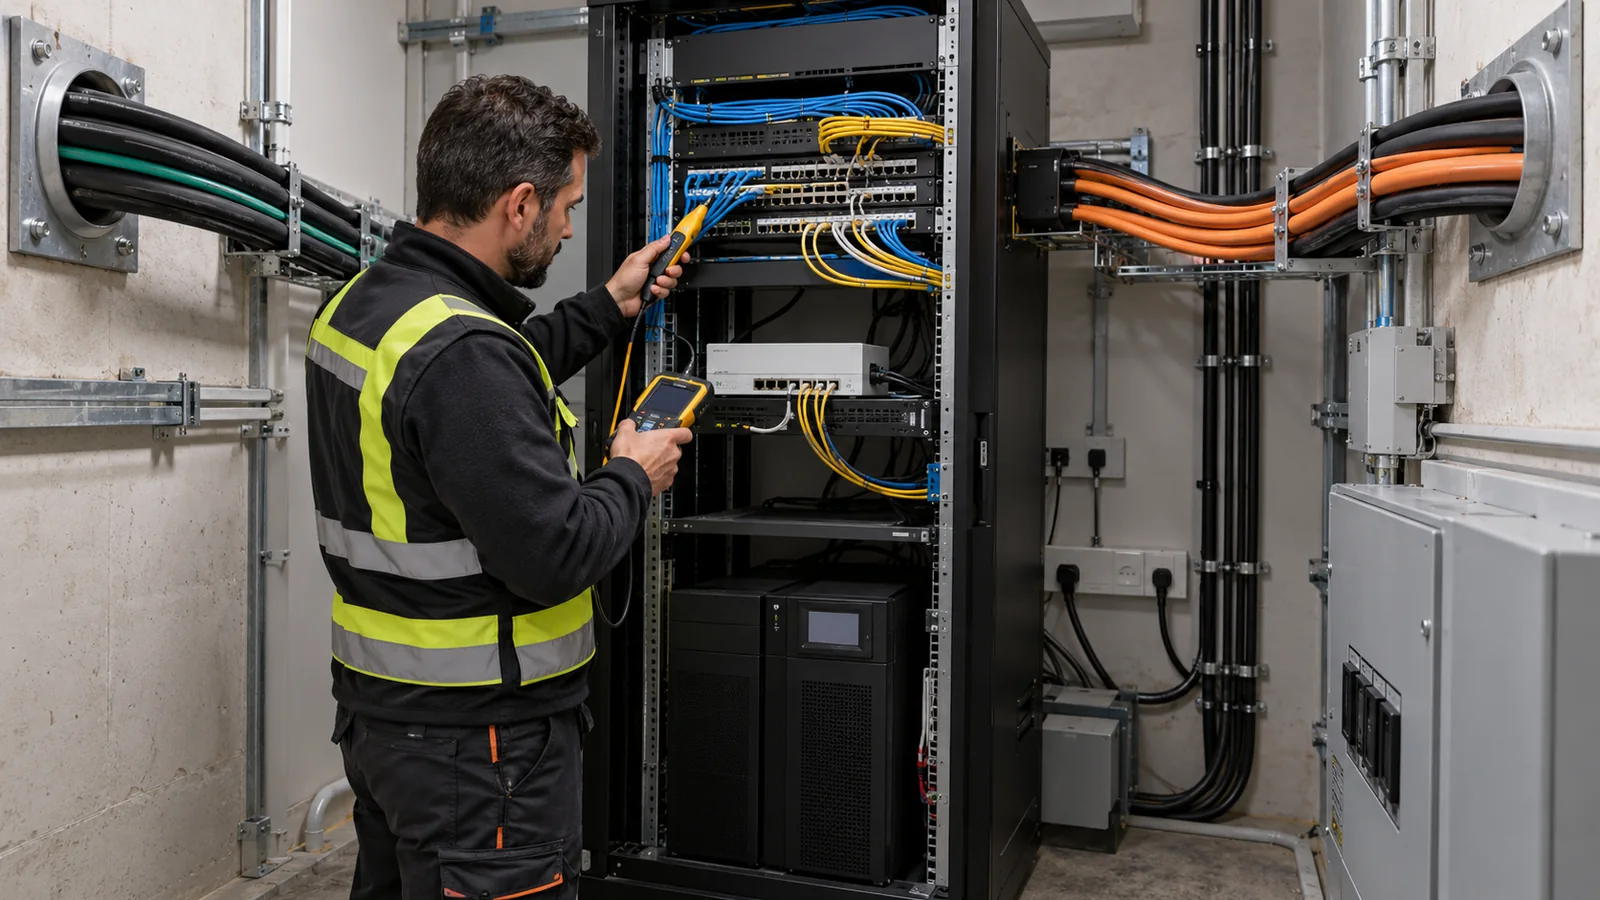
Una configuración de respaldo puede permanecer meses sin utilizarse y fallar justo cuando se necesita. Las rutas cambian, los equipos reciben actualizaciones, aparecen nuevas aplicaciones y se agregan reglas de seguridad. Por eso una prueba no debe limitarse a confirmar que un computador abre una página web.
La validación necesita observar la continuidad de los servicios relevantes, el tiempo real de conmutación, las sesiones que se interrumpen, la capacidad disponible y la generación de alertas. También debe comprobar el retorno al enlace principal. Un mecanismo que recupera conectividad pero deja rutas asimétricas, registros incompletos o sesiones inestables todavía representa un riesgo operacional.
El resultado útil es evidencia: fecha, alcance, comportamiento observado, limitaciones y acciones correctivas. Esa información permite distinguir entre una capacidad demostrada y una expectativa basada en el diseño. Además, entrega a gerencia un criterio para decidir si el nivel de continuidad obtenido corresponde al impacto que se busca reducir.
La disponibilidad no debe debilitar la seguridad
La salida alternativa necesita mantener controles equivalentes. No debería convertirse en un camino con reglas más permisivas, administración expuesta o menor trazabilidad. El control 12 de CIS incluye disponibilidad dentro de una arquitectura de red segura y exige gestionar activamente los dispositivos, configuraciones y documentación de la infraestructura.
Esta revisión se relaciona con el inventario de activos tecnológicos y con la segmentación de red empresarial. Si no se conocen los equipos, enlaces y dependencias, resulta difícil mantener el respaldo o evitar que una conmutación altere los límites de seguridad previstos.
Convertir dos enlaces en una capacidad de continuidad
La redundancia de conectividad se demuestra cuando la empresa conoce sus dependencias, ha reducido las fallas comunes y puede verificar la conmutación sin perder controles esenciales. La velocidad del enlace alternativo importa, pero después de confirmar ruta, energía, equipos, configuración, monitoreo y responsabilidades.
La División de Redes y Sistemas de AllDefense puede apoyar el levantamiento de la arquitectura, sus puntos de falla y los criterios técnicos para una conectividad más resiliente. El objetivo es que el respaldo exista en la operación y no solo en el contrato.
Fuentes consultadas
- NIST SP 800-34 Rev. 1: Contingency Planning Guide for Federal Information Systems.
- CIS Controls v8.1: Control 12, Network Infrastructure Management.
- CISA: Infrastructure Dependency Primer — Implement.
