Ilustración referencial de profesionales revisando riesgos digitales en una operación de distribución de climatización; no muestra a ANWO ni un incidente real

ANWO figura en una reivindicación atribuida a SafePay

ANWO figura en una reivindicación atribuida a SafePay que ransomware.live incorporó el 5 de octubre de 2026. El servicio indica que detectó la publicación a las 18:28 UTC y muestra ese mismo día como fecha estimada del ataque. Esta última referencia es una estimación de la plataforma, no una fecha confirmada por la organización.

La ficha identifica el dominio anwo.cl. El sitio oficial de ANWO señala que la empresa fue creada en 1984, distribuye equipos de climatización en Chile y mantiene sucursales en distintas regiones. Esa información acredita el vínculo con el país, pero no confirma una intrusión. Al momento de esta revisión no encontramos un comunicado público de ANWO, ANCI o CSIRT de Gobierno que corroborara acceso no autorizado, cifrado, extracción de información o impacto operacional. Por eso, el registro debe tratarse como una afirmación del actor y no como prueba independiente del incidente.

Qué afirma el registro y qué falta por confirmar

Ransomware.live atribuye la reivindicación a SafePay, sin describir en la ficha el vector de entrada, los sistemas presuntamente afectados ni evidencias técnicas verificables. Tampoco permite establecer si la fecha estimada corresponde al acceso inicial, a una eventual acción sobre sistemas o simplemente al momento en que el actor decidió publicar el nombre. Quedan por confirmar el alcance, la existencia de datos comprometidos, la continuidad de los servicios y cualquier medida de respuesta adoptada.

Para empresas chilenas, la relevancia preventiva está en la combinación de operaciones distribuidas, inventario, accesos remotos y sistemas de gestión que suele existir en compañías de distribución. Esto no implica que esos componentes hayan sido afectados en este caso. Sí justifica revisar dependencias críticas, cuentas con privilegios y capacidad de recuperación, especialmente cuando una operación necesita coordinar bodegas, sucursales y atención a clientes.
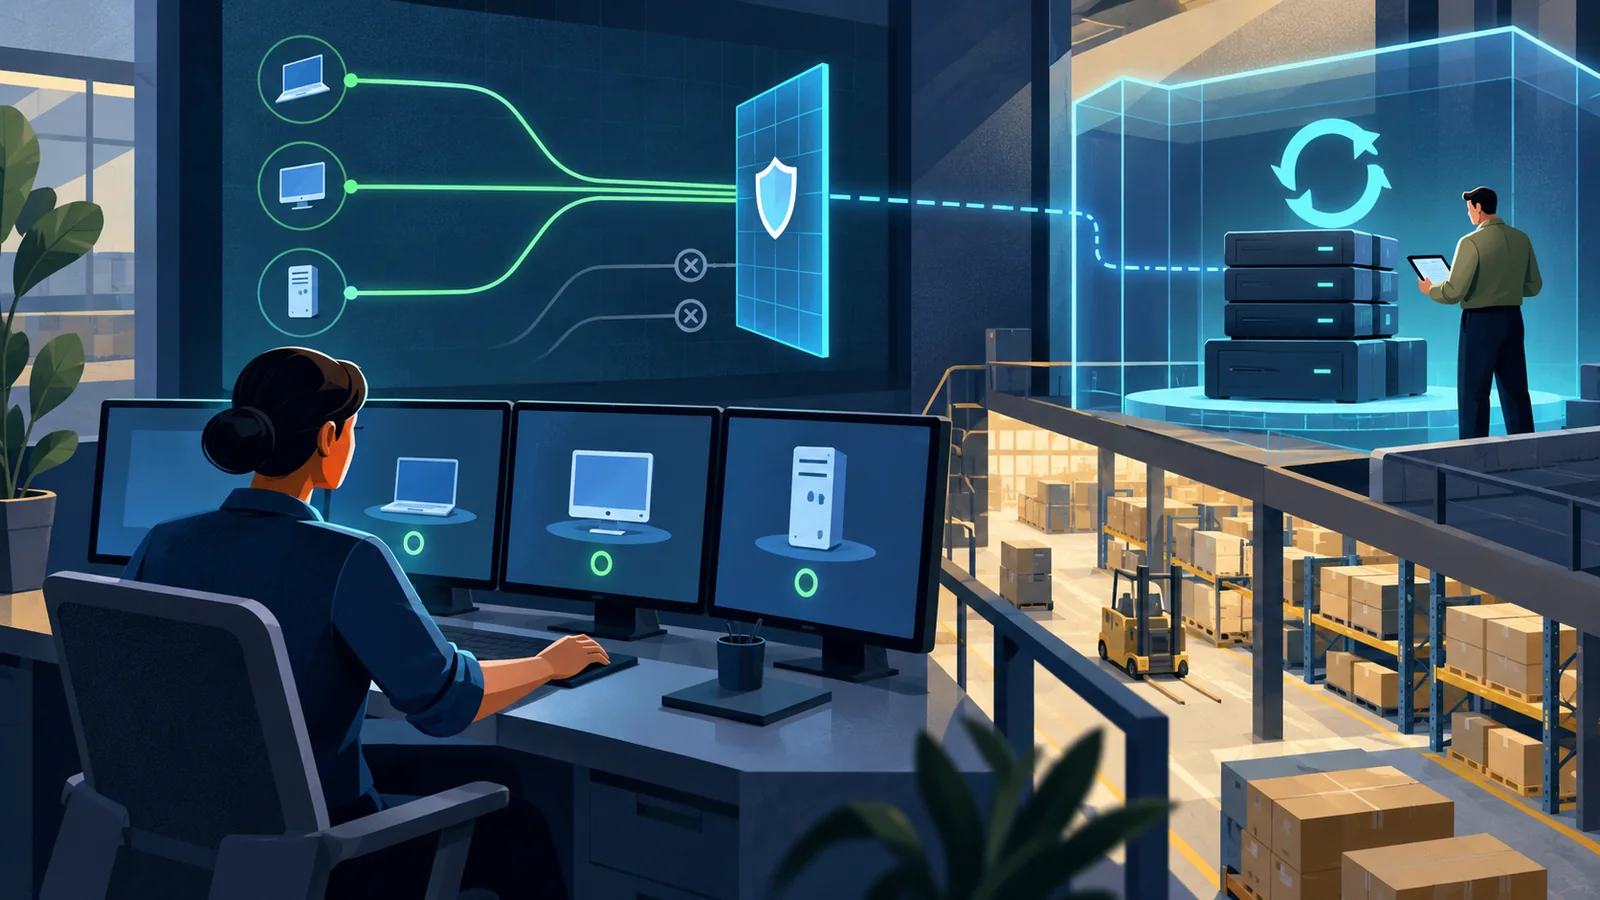
Ilustración referencial de monitoreo de endpoints y copias de seguridad aisladas en una operación de distribución
Ilustración editorial generada con IA, de carácter referencial. No muestra a ANWO ni un incidente real.

SafePay: comportamiento documentado, no evidencia del caso

MITRE ATT&CK no mantiene, a la fecha de revisión, un perfil verificable de grupo G ni de software S para SafePay. Por ello no corresponde asignarle un identificador, alias o relación con otro actor. Microsoft Security Intelligence describe SafePay como ransomware observado desde fines de 2024 y sin alias asociados. Según esa fuente, los actores detrás de la operación tienden a manejar internamente las etapas del ataque y emplean doble extorsión. Esa descripción histórica no permite afirmar que el mismo modelo, herramientas o conductas se hayan usado contra ANWO.

En muestras y operaciones analizadas por Microsoft, SafePay ha usado regsvr32.exe para cargar componentes, comportamiento que puede mapearse a T1218.010: Regsvr32. La misma fuente menciona Mimikatz para recolección de credenciales, compatible con T1003: OS Credential Dumping; cifrado de archivos, asociado a T1486: Data Encrypted for Impact; y eliminación de respaldos y puntos de restauración, alineada con T1490: Inhibit System Recovery. Son antecedentes del comportamiento habitual documentado, no técnicas observadas en esta reivindicación.

Controles prioritarios para reducir el riesgo

La primera medida es preservar evidencia y aislar equipos solo si existen señales reales de compromiso. Microsoft recomienda desconectar dispositivos afectados, cambiar credenciales y restaurar desde copias limpias. Para prevención, M1038: Execution Prevention respalda el control de aplicaciones: limitar binarios y scripts no requeridos y alertar sobre usos anómalos de herramientas legítimas como Regsvr32. No se trata de bloquear indiscriminadamente funciones de Windows, sino de definir dónde son necesarias y supervisar excepciones.

Frente a la recolección de credenciales, M1043: Credential Access Protection recomienda protecciones como Credential Guard cuando la plataforma lo permita. Conviene complementarlo con mínimo privilegio, MFA para accesos remotos y una gestión formal de cuentas privilegiadas. Para cifrado y sabotaje de la recuperación, M1053: Data Backup exige respaldos regulares fuera del sistema y protegidos contra su destrucción. Las copias deben ser aisladas o inmutables y, sobre todo, probarse mediante restauraciones; la guía de copias de seguridad contra ransomware desarrolla ese enfoque.

Sin telemetría del caso no es posible priorizar controles a partir de un vector confirmado. Una auditoría de seguridad orientada a accesos, endpoints y recuperación puede ayudar a revisar brechas concretas sin asumir que esta reivindicación describe lo ocurrido. Hasta que exista información oficial, la comunicación responsable consiste en separar el registro público de los hechos técnicamente comprobados.

Fuentes consultadas

Ilustración referencial de un equipo de respuesta revisando la continuidad de una operación de retail; no muestra a Forus

Forus confirmó un incidente; LockBit 5 aparece en el registro

Forus informó oficialmente un incidente de ciberseguridad que afectó algunos de sus sistemas y que la compañía conoció el 15 de septiembre de 2026. Por separado, ransomware.live incorporó el dominio forus.cl bajo el nombre LockBit 5 el 18 de septiembre, a las 21:48 UTC. El primer antecedente confirma un incidente; el segundo registra una reivindicación, pero no demuestra por sí solo quién lo causó.

Qué confirmó Forus sobre el incidente

En un hecho esencial enviado a la Comisión para el Mercado Financiero el 16 de septiembre, Forus S.A. señaló que había activado sus planes de prevención, detección y respuesta junto con especialistas en ciberseguridad y análisis forense digital. A esa fecha declaró el incidente contenido, con sus tiendas funcionando normalmente y otros canales de venta en recuperación, aunque con algunas intermitencias.

La compañía también indicó que, según la información disponible al emitir el comunicado, no existían datos personales afectados de clientes, trabajadores ni terceros. Agregó que todavía no podía proyectar efectos financieros. Esas afirmaciones corresponden al estado informado el 16 de septiembre y no reemplazan una evaluación técnica posterior.

El vínculo con Chile es directo: Forus es una empresa chilena de calzado, vestuario y accesorios con tiendas, comercio electrónico y presencia regional. La continuidad de canales digitales, medios de pago, inventario y logística hace que un incidente en este sector resulte relevante para otras compañías que combinan operación física y venta en línea.

Ilustración referencial de dos especialistas revisando la recuperación de sistemas; no muestra a Forus
Ilustración editorial generada con IA, de carácter referencial. No muestra a la organización ni el incidente real.

LockBit 5: qué afirma el registro y qué falta por probar

La ficha de ransomware.live atribuye la reivindicación a “Lockbit5” y usa el dominio forus.cl. No se encontró en el comunicado de Forus una atribución al grupo, una descripción del vector de entrada, evidencia de cifrado ni confirmación de exfiltración. Tampoco se verificó una fecha pública distinta para la publicación original de la reivindicación; por eso se informa la fecha de detección del rastreador y no se presenta el 18 de septiembre como fecha del ataque.

A la fecha de esta revisión, los catálogos oficiales de grupos y software de MITRE ATT&CK no ofrecen un perfil G o S verificable para LockBit 5. El nombre tampoco autoriza a asumir que una versión reciente, sus operadores, sus afiliados y el malware sean una misma entidad.

Como contexto histórico, el Departamento de Justicia de Estados Unidos describió a LockBit como un esquema de ransomware como servicio: administradores desarrollaban herramientas y mantenían infraestructura, mientras afiliados conseguían acceso y ejecutaban ataques. Una alerta conjunta de CISA sobre LockBit 3.0 documentó conductas de una versión previa. Estas fuentes ayudan a entender antecedentes del ecosistema, pero no prueban que LockBit 5 sea idéntico ni que esas conductas hayan ocurrido en Forus.

Comportamientos históricos mapeables a ATT&CK

Las técnicas siguientes son un mapeo preventivo basado en antecedentes históricos de LockBit. No son técnicas observadas públicamente en este incidente:

Mitigaciones verificadas para empresas chilenas

MITRE relaciona cada técnica con mitigaciones concretas. Deben priorizarse según la exposición real de la empresa y validarse mediante pruebas, no solo declararse en una política.

  • M1051 — Update Software, vinculada con T1190: mantener un inventario de servicios expuestos, aplicar correcciones con plazos según criticidad y retirar interfaces que no tengan un dueño operativo.
  • M1032 — Multi-factor Authentication, vinculada con T1078: exigir MFA resistente al phishing en correo, VPN, administración remota y servicios en la nube; las excepciones deben tener responsable y vencimiento.
  • M1053 — Data Backup, vinculada con T1486: conservar copias separadas del entorno de origen y comprobar la restauración de aplicaciones prioritarias. Los objetivos de recuperación deben quedar definidos mediante RTO y RPO medibles.

Para una operación omnicanal también conviene ensayar decisiones cuando una plataforma se vuelve intermitente: qué canal se mantiene, quién autoriza una desconexión y cómo se valida el retorno. Un simulacro de ciberseguridad permite probar esa coordinación sin esperar a una crisis real. La gestión de accesos privilegiados ayuda, además, a reducir permisos permanentes sobre servicios críticos.

La atribución técnica debe quedar abierta hasta que exista evidencia verificable. Esta noticia no reproduce datos presuntamente sustraídos y distingue el comunicado oficial, el registro de la reivindicación y el contexto histórico. Las imágenes de portada e interior son ilustraciones referenciales generadas con IA.

Taller con equipos de red y un técnico; ilustración referencial, no corresponde a S&A Chile

S&A Chile aparece en el listado atribuido a The Gentlemen

S&A Chile figura en un registro de ransomware.live atribuido a The Gentlemen, detectado el 7 de septiembre de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

S&A Chile: alcance de la reivindicación de The Gentlemen

La ficha escribe el nombre como “S A Chile” y remite a syachile.cl. El sitio oficial de S&A Chile ofrece servicios de centro de datos, nube, protección de datos y ciberseguridad, con contacto en Santiago. La coincidencia del dominio permite contextualizar la referencia sin depender de variantes tipográficas del nombre.

La mención de un integrador tecnológico requiere delimitar con cuidado cualquier afirmación sobre terceros. La ficha no acredita que servicios alojados, clientes o plataformas administradas hayan sufrido un compromiso. Tampoco permite concluir que el caso sea un incidente de cadena de suministro. Para evaluar ese riesgo se necesitarían antecedentes sobre accesos, segregación y sistemas involucrados, no solo la identidad comercial del proveedor.

La fecha usada es la de detección por ransomware.live: 7 de septiembre de 2026, a las 21:54 UTC. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. Al revisar las noticias institucionales de S&A Chile y buscar antecedentes públicos en ANCI y CSIRT de Gobierno hasta el 15 de septiembre, no se encontró una confirmación institucional específica entre las fuentes consultadas. Esta revisión no permite descartar comunicaciones privadas ni demuestra que el incidente haya ocurrido.

Ilustración referencial: dos profesionales revisan un rack de comunicaciones; no muestra a S&A Chile
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

The Gentlemen: comportamiento documentado y límites

Unit 42 identifica a The Gentlemen, también Storm-2697, como un programa ransomware como servicio. Operadores, afiliados y malware cumplen funciones distintas; el listado no identifica al afiliado del caso.

No se encontró un perfil propio verificable G o S en los catálogos oficiales de grupos y software de MITRE. Las asociaciones siguientes son un mapeo analítico a ATT&CK desde investigación técnica original; no atribuyen esas conductas al caso chileno.

El informe DFIR de Check Point Research documenta uso de AnyDesk y recursos administrativos de Windows en otra intrusión, y analiza el cifrador. Ese trabajo respalda el mapeo, sin demostrar la misma secuencia aquí.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1038 — Execution Prevention: para T1219.002, permitir únicamente herramientas de soporte aprobadas mediante controles de aplicaciones.
  • M1037 — Filter Network Traffic: para T1021.002, restringir SMB mediante cortafuegos de host a las comunicaciones que realmente necesita la operación.
  • M1053 — Data Backup: para T1486, disponer de copias protegidas fuera del sistema de origen y comprobar que una aplicación prioritaria se puede restaurar.

Una prioridad práctica para el sector

Para clientes de servicios tecnológicos, una revisión útil comienza por distinguir las responsabilidades propias y las del proveedor. Conviene comprobar quién administra identidades, quién autoriza sesiones de soporte y cómo se notifica una señal relevante. Las cuentas con privilegios sobre varios ambientes merecen controles específicos y trazabilidad. Esta es una recomendación preventiva de gobierno de accesos, no una acusación de que S&A Chile haya mantenido permisos inadecuados.

La respuesta prudente es pedir evidencia y alcance por canales oficiales, revisar dependencias y evitar conclusiones sobre todos los clientes. La política de seguridad respaldada por evidencia ayuda a definir qué comprobar sin sustituir la investigación del caso.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de Tanner; no corresponde a sus instalaciones ni al incidente

Tanner figura en el registro de reivindicaciones de Qilin

Tanner figura en un registro de ransomware.live atribuido a Qilin, detectado el 4 de septiembre de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

La ficha identifica a Tanner y enlaza tanner.cl. Su sitio oficial presenta servicios financieros, financiamiento automotor, seguros e inversiones en Chile. La mención de esa marca no permite atribuir una presunta afectación a todas sus sociedades o plataformas, ni asumir que un servicio específico se encuentre comprometido.

En el ámbito financiero, las preguntas relevantes incluyen integridad de instrucciones, continuidad de atención y protección de información. El registro público no responde cuáles de esos ámbitos, si alguno, fueron afectados. Tampoco confirma movimientos no autorizados, exposición de cuentas o pérdida de dinero. Asociar esos resultados a la sola aparición de un nombre sería ir más allá de la evidencia disponible.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de Tanner y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

Qilin: comportamiento documentado y límites

MITRE ATT&CK documenta Qilin, también denominado Agenda, como software S1242. Está asociado a un modelo ransomware como servicio. El identificador corresponde al malware, no a un grupo G ni a un afiliado específico. El nombre de una reivindicación no identifica por sí solo quién habría ejecutado una intrusión.

MITRE identifica a los operadores del servicio como Water Galura, G1050, también GOLD FEATHER. Esto no identifica al afiliado del caso. Las conductas siguientes proceden del perfil del malware; no son hallazgos de esta reivindicación.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1053 — Data Backup: para T1486 y T1490, conservar copias aisladas del sistema de origen y probar la restauración en condiciones controladas.
  • M1018 — User Account Management: para T1490, restringir a las cuentas estrictamente necesarias el acceso a respaldos; revisar privilegios y revocaciones.
  • M1040 — Behavior Prevention on Endpoint: para T1486, habilitar protección de comportamiento contra ransomware en sistemas compatibles y validar su funcionamiento antes del despliegue general.

Una prioridad práctica para el sector

Una revisión preventiva para empresas financieras debe comprobar cómo se valida una instrucción sensible y qué ocurre si un sistema queda temporalmente indisponible. Es importante separar funciones de aprobación, administración y recuperación. Una restauración técnica debe acompañarse de una comprobación funcional de integridad antes de reanudar operaciones. Esta recomendación no afirma que los registros de Tanner hayan sido alterados; propone un control verificable para cualquier organización con procesos críticos.

Los clientes deben utilizar los canales oficiales para consultar información o verificar mensajes, sin asumir que una comunicación inesperada sea auténtica porque mencione este registro. La noticia recoge una reivindicación y medidas de prevención; no constituye una alerta de fraude confirmado ni una evaluación de la situación financiera de la entidad.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de Hospital Clínico Universidad de Chile; no corresponde a sus instalaciones ni al incidente

Direwolf señala al Hospital Clínico Universidad de Chile

Hospital Clínico Universidad de Chile figura en un registro de ransomware.live atribuido a Direwolf, detectado el 30 de agosto de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

El registro remite a redclinica.cl. El sitio institucional identifica al Hospital Clínico Universidad de Chile, ubicado en Independencia, y presenta sus servicios asistenciales y actividades académicas. Esa referencia respalda el vínculo con Chile. No constituye evidencia de que información clínica haya sido extraída ni de que la atención haya sufrido interrupciones.

Por tratarse de una institución sanitaria, es especialmente importante no transformar una afirmación de extorsión en alarma sobre pacientes. La ficha del rastreador no permite validar categorías de datos afectados, personas involucradas ni impacto asistencial. Las cifras o descripciones que circulen atribuidas al actor necesitan confirmación independiente. Esta noticia no descarga muestras, no reproduce datos personales y no presenta como probado el contenido de la reivindicación.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de Hospital Clínico Universidad de Chile y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

Direwolf: comportamiento documentado y límites

El actor aparece como Direwolf en ransomware.live. Halcyon describe a Dire Wolf y su ransomware homónimo, desarrollado en Go, y documenta cifrado y acciones contra recuperación. La coincidencia de denominación no permite identificar a una persona, un afiliado ni el ejecutable usado en esta reivindicación.

No se encontró un perfil propio G o S verificable en los catálogos de grupos y software de MITRE. El mapeo siguiente procede del análisis de Halcyon y de las definiciones ATT&CK. Describe comportamiento del malware, no evidencia obtenida del hospital.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1053 — Data Backup: para T1486 y T1490, conservar copias aisladas del sistema de origen y probar la restauración en condiciones controladas.
  • M1018 — User Account Management: para T1490, restringir a las cuentas estrictamente necesarias el acceso a respaldos; revisar privilegios y revocaciones.
  • M1040 — Behavior Prevention on Endpoint: para T1486, habilitar protección de comportamiento contra ransomware en sistemas compatibles y validar su funcionamiento antes del despliegue general.

Una prioridad práctica para el sector

La prioridad preventiva en salud es comprobar que la recuperación tecnológica permita retomar procesos asistenciales de manera segura. Un ejercicio puede seleccionar una aplicación, restaurarla en un entorno aislado y verificar integridad y permisos con sus responsables funcionales. La protección de respaldos debe contemplar credenciales separadas y pruebas que no expongan información de pacientes. Son medidas generales de resiliencia, no hallazgos de una investigación sobre el hospital.

Para usuarios y pacientes, la referencia válida son las comunicaciones oficiales de la institución. No conviene entregar antecedentes a terceros que prometan comprobar una supuesta exposición. Para equipos de seguridad, el seguimiento debe buscar evidencia verificable sin atribuir automáticamente al hospital las características conocidas del ransomware.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de Incolur; no corresponde a sus instalaciones ni al incidente

Incolur figura en una reivindicación de The Gentlemen

Incolur figura en un registro de ransomware.live atribuido a The Gentlemen, detectado el 26 de agosto de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

La ficha remite a incolur.cl. El sitio oficial de Incolur identifica a Ingeniería y Construcciones INCOLUR S.A. y describe obras civiles, movimiento de tierras y montaje electromecánico, con contacto en Santiago. Para contextualizar la actividad se usa esa fuente corporativa, no la descripción automática del rastreador, que presenta una caracterización comercial distinta.

La discrepancia de descripción exige cautela: el nombre y el dominio permiten reportar la referencia, pero no asumir que todos los detalles agregados sean correctos. El registro revisado no confirma qué empresa jurídica, contrato, faena o plataforma habría sido alcanzada. Tampoco ofrece evidencia suficiente para afirmar interrupciones o pérdida de documentación de ingeniería. Esos extremos requieren corroboración adicional.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de Incolur y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

The Gentlemen: comportamiento documentado y límites

Unit 42 identifica a The Gentlemen, también Storm-2697, como un programa ransomware como servicio. Operadores, afiliados y malware cumplen funciones distintas; el listado no identifica al afiliado del caso.

No se encontró un perfil propio verificable G o S en los catálogos oficiales de grupos y software de MITRE. Las asociaciones siguientes son un mapeo analítico a ATT&CK desde investigación técnica original; no atribuyen esas conductas al caso chileno.

La investigación de Check Point sobre la operación describe accesos mediante sistemas expuestos y credenciales. Su análisis del ransomware documenta acciones contra copias de recuperación. No son hallazgos forenses de esta organización.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1051 — Update Software: para T1190, priorizar actualizaciones de servicios accesibles desde internet y verificar su instalación.
  • M1032 — Multi-factor Authentication: para T1078, exigir autenticación multifactor en accesos compatibles y comprobar que no existan rutas que la eludan.
  • M1053 — Data Backup: para T1490, separar las copias del sistema original y ensayar restauraciones con responsables del servicio.

Una prioridad práctica para el sector

En empresas de ingeniería y construcción, un ejercicio preventivo puede verificar cómo se recuperan versiones aprobadas de planos y documentos de obra. El punto no es solo volver a abrir archivos, sino comprobar su integridad, vigencia y acceso por las personas autorizadas. También conviene revisar las cuentas de contratistas al cerrar un proyecto y los permisos entre oficinas y faenas. Estas medidas no describen deficiencias demostradas en Incolur.

El caso ilustra por qué una noticia de ransomware necesita verificar la identidad antes de completar contexto con datos de terceros. La reivindicación merece seguimiento, pero no justifica mezclar entidades de nombre parecido ni atribuir al incidente la secuencia técnica de otras campañas del mismo actor.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de Difor; no corresponde a sus instalaciones ni al incidente

Difor figura en una reivindicación atribuida a Qilin

Difor figura en un registro de ransomware.live atribuido a Qilin, detectado el 23 de agosto de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

La ficha identifica a Difor y remite a difor.cl. La comunicación pública de Difor Chile enlaza ese dominio y sus sucursales de venta de vehículos. Esa referencia permite situar el caso en el sector automotor chileno. No determina qué sucursal, aplicación o línea de negocio estaría involucrada en la afirmación.

En el comercio automotor, una revisión preventiva puede abarcar cotizaciones, agendamiento de servicios y documentación de ventas. Son ejemplos de procesos a proteger, no una lista de sistemas afectados en Difor. El registro consultado no precisa datos sustraídos, una vía de acceso ni interrupciones comprobadas. Tampoco permite concluir que información de compradores o de entidades financieras haya sido comprometida.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de Difor y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

Qilin: comportamiento documentado y límites

MITRE ATT&CK documenta Qilin, también denominado Agenda, como software S1242. Está asociado a un modelo ransomware como servicio. El identificador corresponde al malware, no a un grupo G ni a un afiliado específico. El nombre de una reivindicación no identifica por sí solo quién habría ejecutado una intrusión.

MITRE identifica a los operadores del servicio como Water Galura, G1050, también GOLD FEATHER. Esto no identifica al afiliado del caso. Las conductas siguientes proceden del perfil del malware; no son hallazgos de esta reivindicación.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1017 — User Training: para T1566.002, entrenar la detección y el reporte de correos sospechosos; habilitar un canal sencillo para consultar antes de abrir enlaces.
  • M1018 — User Account Management: para T1490, limitar las cuentas que pueden administrar respaldos y revisar periódicamente que esos permisos sigan siendo necesarios.
  • M1053 — Data Backup: vinculada con T1486 y T1490, mantener copias fuera del sistema y probar su restauración; una tarea de respaldo exitosa no prueba recuperabilidad.

Una prioridad práctica para el sector

Para concesionarios y talleres, conviene separar las cuentas de atención comercial de las que administran infraestructura. Otra comprobación útil es ensayar cómo se valida un cambio de instrucciones de pago y quién puede autorizarlo. No basta con que un mensaje mencione una cotización real. Estas son medidas de prevención de fraude que AllDefense propone para el sector; no se atribuyen a Qilin como técnicas observadas en este registro.

Los clientes deben preferir canales conocidos para verificar comunicaciones inesperadas. Las empresas, por su parte, necesitan registros y una capacidad de restauración probada. Con la información revisada, la aparición de Difor en ransomware.live sigue siendo una reivindicación atribuida al actor, no una prueba suficiente del impacto sobre personas o servicios.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de Layher Chile; no corresponde a sus instalaciones ni al incidente

Layher Chile aparece en una reivindicación de The Gentlemen

Layher Chile figura en un registro de ransomware.live atribuido a The Gentlemen, detectado el 23 de agosto de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

El registro usa el nombre Layher y el dominio layher.cl. El sitio local de Layher Chile ofrece sistemas de andamios, diseño, capacitación y soporte logístico, con contactos en Santiago y otras ciudades del país. La referencia al dominio chileno no permite extender automáticamente una presunta afectación a la matriz internacional ni a todas sus operaciones.

Ransomware.live incorpora una estimación del 21 de agosto como posible fecha de ataque. En esta noticia se conserva como referencia de detección el 23 de agosto y no se presenta aquella estimación como un hecho establecido. La ficha no confirma afectación de proyectos, diseños o servicios en terreno. Tampoco acredita una conexión técnica con otros listados publicados el mismo día.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de Layher Chile y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

The Gentlemen: comportamiento documentado y límites

Unit 42 identifica a The Gentlemen, también Storm-2697, como un programa ransomware como servicio. Operadores, afiliados y malware cumplen funciones distintas; el listado no identifica al afiliado del caso.

No se encontró un perfil propio verificable G o S en los catálogos oficiales de grupos y software de MITRE. Las asociaciones siguientes son un mapeo analítico a ATT&CK desde investigación técnica original; no atribuyen esas conductas al caso chileno.

El informe DFIR de Check Point Research documenta uso de AnyDesk y recursos administrativos de Windows en otra intrusión, y analiza el cifrador. Ese trabajo respalda el mapeo, sin demostrar la misma secuencia aquí.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1038 — Execution Prevention: para T1219.002, permitir únicamente herramientas de soporte aprobadas mediante controles de aplicaciones.
  • M1037 — Filter Network Traffic: para T1021.002, restringir SMB mediante cortafuegos de host a las comunicaciones que realmente necesita la operación.
  • M1053 — Data Backup: para T1486, disponer de copias protegidas fuera del sistema de origen y comprobar que una aplicación prioritaria se puede restaurar.

Una prioridad práctica para el sector

Las empresas que arriendan o administran equipamiento para obras pueden ensayar el acceso a documentación técnica y a registros de entrega si una herramienta queda indisponible. Ese ejercicio debe preservar la trazabilidad de versiones y las autorizaciones. No corresponde reemplazar instrucciones técnicas o controles de seguridad física con información improvisada. Para los accesos de soporte, conviene verificar permisos temporales y la posibilidad de revocarlos sin dejar conexiones alternativas desconocidas.

La continuidad tecnológica y la seguridad en obra requieren coordinación, pero no son lo mismo. Este registro no demuestra un problema de seguridad de los productos ni una interrupción operacional. Las medidas propuestas buscan reducir exposición general mientras se espera evidencia independiente sobre el alcance de la reivindicación.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de Espac; no corresponde a sus instalaciones ni al incidente

Espac figura en el listado atribuido a The Gentlemen

Espac figura en un registro de ransomware.live atribuido a The Gentlemen, detectado el 23 de agosto de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

La referencia incluye espac.cl. El sitio oficial de Espac describe fabricación y distribución de productos para la edificación, con dirección en Pudahuel, Santiago. Su catálogo incluye equipamiento y accesorios para obras. Ese contexto ayuda a evaluar dependencias de pedidos y despachos, pero no confirma que la producción o la logística hayan sido alteradas.

La ficha muestra además una fecha estimada de ataque del 21 de agosto. No se adopta como fecha comprobada: una estimación del rastreador no reemplaza evidencia de la organización o una investigación. Tampoco se puede inferir una relación técnica con otras empresas mencionadas en la misma jornada. Compartir fecha de registro o vínculos comerciales no demuestra un único incidente ni una propagación entre ellas.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de Espac y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

The Gentlemen: comportamiento documentado y límites

Unit 42 identifica a The Gentlemen, también Storm-2697, como un programa ransomware como servicio. Operadores, afiliados y malware cumplen funciones distintas; el listado no identifica al afiliado del caso.

No se encontró un perfil propio verificable G o S en los catálogos oficiales de grupos y software de MITRE. Las asociaciones siguientes son un mapeo analítico a ATT&CK desde investigación técnica original; no atribuyen esas conductas al caso chileno.

La investigación de Check Point sobre la operación describe accesos mediante sistemas expuestos y credenciales. Su análisis del ransomware documenta acciones contra copias de recuperación. No son hallazgos forenses de esta organización.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1051 — Update Software: para T1190, priorizar actualizaciones de servicios accesibles desde internet y verificar su instalación.
  • M1032 — Multi-factor Authentication: para T1078, exigir autenticación multifactor en accesos compatibles y comprobar que no existan rutas que la eludan.
  • M1053 — Data Backup: para T1490, separar las copias del sistema original y ensayar restauraciones con responsables del servicio.

Una prioridad práctica para el sector

Para una empresa que abastece obras, una prueba de continuidad puede seguir un pedido desde su aceptación hasta su despacho, identificando las aplicaciones y autorizaciones necesarias. Si falta un sistema, ¿quién valida cantidades, destino y documentación? Esa pregunta permite preparar una alternativa controlada sin improvisar durante una crisis. La recomendación es sectorial y preventiva: no afirma que Espac haya perdido esas capacidades ni que un proceso concreto esté afectado.

Separar accesos de bodega, administración y soporte reduce dependencias innecesarias. Conviene acompañar esa separación con respaldos recuperables y registros de cambios. El valor de la alerta consiste en contrastar información y revisar controles, manteniendo clara la diferencia entre la reivindicación y los hechos que puedan confirmarse después.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.

Ilustración referencial del sector de AGUNSA; no corresponde a sus instalaciones ni al incidente

AGUNSA aparece en el registro de reivindicaciones de Qilin

AGUNSA figura en un registro de ransomware.live atribuido a Qilin, detectado el 16 de agosto de 2026. Se trata de una reivindicación recogida por el rastreador, no de una confirmación independiente de intrusión, robo de información o impacto operativo.

Qué se conoce del registro y la organización

La ficha asocia el nombre AGUNSA con agunsa.com. Su sitio oficial presenta soluciones logísticas, marítimas, portuarias y aéreas, con presencia en Chile y otros países. La referencia permite situar el interés para la cadena logística chilena, sin atribuir automáticamente el alcance de una reivindicación a todas las sociedades, oficinas o instalaciones del grupo.

Una mención a un operador logístico genera preguntas sobre intercambio documental, planificación y coordinación con contrapartes. La fuente de descubrimiento no demuestra que esas funciones hayan fallado ni permite identificar una filial afectada. Tampoco contiene evidencia suficiente para afirmar que se comprometieron plataformas de terceros. El nombre comercial y el dominio son puntos de partida para contrastar información, no un inventario de activos afectados.

La fecha usada es la de detección por ransomware.live. No se verificó una fecha separada de publicación original de la reivindicación ni la fecha efectiva de la posible intrusión. La revisión se realizó al 14 de septiembre de 2026: no se presenta este antecedente histórico como un ataque ocurrido hoy.

Ilustración referencial de AGUNSA y prevención de riesgos tecnológicos; no muestra instalaciones reales
Ilustración editorial generada con IA. Es referencial y no muestra a la organización ni el incidente real.

Qilin: comportamiento documentado y límites

MITRE ATT&CK documenta Qilin, también denominado Agenda, como software S1242. Está asociado a un modelo ransomware como servicio. El identificador corresponde al malware, no a un grupo G ni a un afiliado específico. El nombre de una reivindicación no identifica por sí solo quién habría ejecutado una intrusión.

MITRE identifica a los operadores del servicio como Water Galura, G1050, también GOLD FEATHER. Esto no identifica al afiliado del caso. Las conductas siguientes proceden del perfil del malware; no son hallazgos de esta reivindicación.

Mitigaciones verificadas en MITRE ATT&CK

Las páginas oficiales de cada técnica vinculan las mitigaciones indicadas. Su aplicación debe ajustarse al entorno y comprobarse; no garantizan por sí solas evitar un incidente.

  • M1038 — Execution Prevention: para T1219.002, permitir únicamente herramientas de soporte aprobadas mediante controles de aplicaciones.
  • M1037 — Filter Network Traffic: para T1021.002, restringir SMB mediante cortafuegos de host a las comunicaciones que realmente necesita la operación.
  • M1053 — Data Backup: para T1486, disponer de copias protegidas fuera del sistema de origen y comprobar que una aplicación prioritaria se puede restaurar.

Una prioridad práctica para el sector

Para empresas conectadas con operadores logísticos, conviene conocer qué procesos dependen de un portal y cuáles pueden continuar por un canal alternativo autorizado. La prueba debe incluir validación de documentos y prevención de instrucciones fraudulentas. En el ámbito técnico, revisar cuentas de intercambio y accesos remotos permite limitar permisos al servicio contratado. Estas decisiones son preventivas y deben coordinarse con el proveedor, sin suspender conexiones críticas basándose únicamente en un listado de extorsión.

La pregunta de negocio es qué evidencia y qué canal de respuesta se requieren ante una alerta. La guía de objetivos de recuperación ofrece una forma de evaluar dependencias. Ninguna de estas recomendaciones constituye confirmación de interrupciones o pérdida de información en AGUNSA.

Las imágenes de portada e interior son referenciales, generadas con IA. Las fuentes enlazadas permiten distinguir información institucional, registro de la reivindicación y análisis preventivo; no se reproducen datos sustraídos.