Ventajas de seguridad del UniFi Cloud Gateway Ultra en empresas que utilizan UAP

AllDefense destaca las ventajas de seguridad del UniFi Cloud Gateway Ultra para empresas con infraestructura UniFi

Las redes inalámbricas basadas en Ubiquiti UniFi y puntos de acceso UAP se han vuelto cada vez más comunes en empresas medianas debido a su estabilidad, facilidad de gestión y costo accesible. Sin embargo, cuando estas redes comienzan a soportar operaciones críticas, surge la necesidad de incorporar controles de seguridad adicionales para proteger la infraestructura corporativa.

En este contexto, AllDefense ha destacado el uso del UniFi Cloud Gateway Ultra como una alternativa eficiente para fortalecer la seguridad de redes empresariales que ya utilizan tecnología UniFi.

Este dispositivo no solo permite administrar la red, sino también controlar el tráfico mediante firewall, segmentación de red y políticas de acceso, lo que mejora significativamente la postura de seguridad de la empresa.
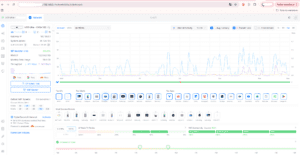

Diferencia entre controlador UniFi tradicional y Cloud Gateway

Muchas empresas administran sus puntos de acceso UniFi utilizando el UniFi Network Controller, que puede ejecutarse en distintas plataformas:

  • Servidores internos

  • Máquinas virtuales

  • Dispositivos dedicados como NVR o Cloud Key

En estos casos, el controlador permite gestionar la configuración de la red inalámbrica, pero no controla directamente el tráfico de red.

El UniFi Cloud Gateway Ultra, en cambio, integra en un solo equipo:

  • Controlador UniFi

  • Router empresarial

  • Firewall de red

Esto permite que el dispositivo administre la infraestructura y al mismo tiempo controle el flujo de tráfico, habilitando políticas de seguridad más avanzadas.


Firewall integrado para proteger la red empresarial

Una de las principales ventajas del Cloud Gateway Ultra es su capacidad de operar como gateway de red con firewall stateful.

Esto permite implementar controles como:

  • Restricción de tráfico entre redes internas

  • Bloqueo de puertos no autorizados

  • Filtrado de tráfico saliente

  • Políticas de acceso a servicios específicos

Estas configuraciones ayudan a reducir la superficie de ataque y evitar que dispositivos comprometidos puedan comunicarse libremente dentro de la red corporativa.


Segmentación de red para limitar riesgos

Otra capacidad relevante del Cloud Gateway Ultra es la posibilidad de implementar segmentación de red mediante VLAN, una práctica ampliamente recomendada en ciberseguridad.

Esto permite separar distintos tipos de dispositivos en redes independientes, por ejemplo:

  • Red corporativa

  • Red de invitados

  • Dispositivos IoT

  • Equipos administrativos

  • Sistemas críticos

La segmentación reduce el riesgo de movimiento lateral, una técnica común utilizada por atacantes una vez que logran acceder a la red.


Control de acceso por horario y gestión de clientes

El Cloud Gateway Ultra también permite implementar políticas de acceso para clientes conectados a la red, incluyendo restricciones por horario.

Esto permite, por ejemplo:

  • Limitar el acceso WiFi fuera del horario laboral

  • Restringir redes de invitados en determinados horarios

  • Controlar el acceso de dispositivos específicos

Este tipo de controles contribuye a reducir accesos indebidos cuando la empresa no se encuentra operando.


Experiencia de AllDefense en la implementación de redes seguras

Desde AllDefense, se ha trabajado en la implementación y configuración de infraestructura UniFi en distintos entornos empresariales, incorporando criterios de seguridad en el diseño de redes inalámbricas y segmentación de tráfico.

La correcta configuración de estos dispositivos permite aprovechar funcionalidades clave como:

  • Segmentación de redes

  • Políticas de firewall

  • Control de acceso de dispositivos

  • Monitoreo de clientes conectados

Estas prácticas permiten fortalecer la seguridad de la red corporativa sin aumentar significativamente la complejidad operativa.


Seguridad de red como parte de la estrategia de ciberseguridad

La infraestructura de red es uno de los componentes más críticos dentro de la seguridad de una empresa. Un diseño adecuado que incorpore segmentación, control de tráfico y monitoreo de dispositivos puede marcar una diferencia significativa frente a incidentes de seguridad.

El UniFi Cloud Gateway Ultra, cuando se integra correctamente con puntos de acceso UAP y switches UniFi, permite construir una arquitectura de red más segura y controlada.


Conclusión

El UniFi Cloud Gateway Ultra representa una evolución importante para empresas que ya utilizan infraestructura UniFi, ya que combina gestión centralizada, firewall y control del tráfico en un solo dispositivo.

Para empresas medianas que buscan mejorar la seguridad de sus redes inalámbricas sin implementar soluciones excesivamente complejas, esta plataforma puede convertirse en una alternativa eficiente para fortalecer la protección de su infraestructura tecnológica.

Desde AllDefense, se continúa trabajando en la implementación de soluciones de red seguras que permitan a las empresas mejorar su postura de ciberseguridad y proteger sus operaciones.

Lynx publica a Keylogistics Chile como nueva víctima de ransomware

El grupo de ransomware Lynx ha publicado una nueva víctima en su sitio de filtraciones: Keylogistics Chile S.A., empresa con sede en San Bernardo, Región Metropolitana de Santiago, Chile.

La aparición en un leak site indica que el actor de amenaza podría haber obtenido acceso a la infraestructura de la organización y posiblemente exfiltrado información como parte de un esquema de doble extorsión.


¿Quién es Keylogistics Chile?

Keylogistics Chile S.A. es una empresa que opera dentro del sector de servicios vinculados a la industria gastronómica y restaurantes, con operaciones orientadas a logística y suministro.

De acuerdo con información pública:

  • Emplea entre 250 y 499 personas

  • Registra ingresos estimados entre 10 y 25 millones de dólares

  • Tiene su sede en San Bernardo, Santiago

Empresas de este tamaño suelen contar con infraestructura tecnológica que integra operaciones logísticas, sistemas administrativos y plataformas de gestión empresarial.


Publicación en leak site: qué significa

Cuando una organización aparece publicada por un grupo de ransomware, normalmente se trata de una fase avanzada del incidente.

Esto suele indicar:

  1. Acceso inicial a la red corporativa.

  2. Movimiento lateral dentro de la infraestructura.

  3. Exfiltración de información sensible.

  4. Presión pública para forzar una negociación.

El modelo de doble extorsión combina el cifrado de sistemas con la amenaza de publicar datos robados si no se paga el rescate.


Ransomware en empresas medianas

Las organizaciones de tamaño medio se han convertido en objetivos frecuentes de ransomware debido a varios factores:

  • Infraestructura tecnológica compleja

  • Recursos limitados para ciberseguridad avanzada

  • Dependencia de sistemas operacionales y ERP

  • Integración con proveedores y clientes

Los atacantes suelen buscar organizaciones donde el impacto operativo de una interrupción obligue a una negociación rápida.


Riesgo para el sector logístico y de suministro

Las empresas vinculadas a cadenas de suministro presentan un atractivo adicional para los atacantes, ya que manejan:

  • Información de proveedores

  • Datos operativos y logísticos

  • Sistemas de inventario

  • Información financiera y contractual

La interrupción de estos sistemas puede afectar directamente la continuidad de las operaciones.


Tendencia del ransomware en Chile

Chile ha experimentado un aumento sostenido en incidentes de ransomware que afectan tanto a organismos públicos como a empresas privadas.

Las organizaciones con infraestructura expuesta a internet, credenciales comprometidas o sistemas desactualizados presentan mayor riesgo de intrusión.

El monitoreo de leak sites se ha convertido en una herramienta relevante para identificar incidentes que aún no han sido divulgados públicamente.


Recomendaciones para organizaciones

Para reducir el riesgo de incidentes similares, es recomendable:

  • Implementar monitoreo continuo de accesos privilegiados

  • Segmentar redes internas críticas

  • Utilizar EDR/XDR en servidores y endpoints

  • Proteger backups mediante almacenamiento inmutable

  • Realizar pruebas periódicas de respuesta a incidentes

La detección temprana y la contención rápida son claves para evitar exfiltración masiva de datos.


Conclusión

La publicación de Keylogistics Chile por parte del grupo Lynx confirma que las campañas de ransomware continúan afectando a organizaciones en Chile, particularmente empresas de tamaño medio con infraestructura operativa relevante.

El monitoreo de amenazas y la preparación frente a incidentes se han convertido en elementos fundamentales para proteger la continuidad operativa y la reputación corporativa.


Fuente: Ransomware.live

Vect publica a Sus Insumos S.A.S como nueva víctima de ransomware en Colombia

El grupo de ransomware Vect ha publicado como nueva víctima a Sus Insumos S.A.S, organización asociada al dominio:

susinsumos.com

La publicación indica que el caso se encuentra en estado “NEGOTIATING”, lo que sugiere una negociación activa entre los atacantes y la organización afectada.


Indicadores observados

Organización: Sus Insumos S.A.S
Dominio: susinsumos.com
Dirección IP observada: 216.246.46.152
País: Colombia (CO)
Grupo atribuido: Vect (ransomware)
Estado: Negotiating
Volumen de datos reportado: 30.26 GB
Plazo indicado por los atacantes: 18 días y 19 horas


Información presuntamente comprometida

De acuerdo con la publicación del grupo Vect, los datos exfiltrados incluirían:

  • Archivos del servidor web y entornos de desarrollo local

  • Directorios de bases de datos y SQL Server

  • Información de sistemas ERP y aplicaciones contables

  • Directorios compartidos de red corporativa

La combinación de estos activos sugiere un compromiso profundo de infraestructura interna, más allá de un simple servidor web.


¿Qué implica el estado “Negotiating”?

Cuando una víctima aparece con estado “Negotiating” en un leak site, generalmente significa que:

  1. Los atacantes han confirmado exfiltración de datos.

  2. Existe comunicación activa con la organización.

  3. Aún no se ha publicado la información robada.

  4. Se ha establecido un plazo límite para pago.

El plazo visible en el portal actúa como mecanismo de presión pública.


Riesgo para el sector empresarial

El caso de Sus Insumos S.A.S, clasificado como “Seller”, refuerza la tendencia de ataques a empresas comerciales que manejan:

  • Información contable

  • Datos financieros

  • Información de proveedores y clientes

  • Infraestructura administrativa centralizada

El acceso a ERP y bases de datos SQL puede exponer información estratégica crítica para la operación del negocio.


Impacto potencial

La exfiltración de más de 30 GB de datos puede implicar:

  • Compromiso de información financiera

  • Exposición de contratos y datos comerciales

  • Riesgo regulatorio bajo normativas de protección de datos en Colombia

  • Interrupción de operaciones internas

En casos donde se comprometen entornos de desarrollo, también existe riesgo de exposición de credenciales o código fuente.


Tendencia en América Latina

Colombia continúa apareciendo en reportes de leak sites asociados a grupos de ransomware activos. Las organizaciones con infraestructura híbrida (servidores locales + servicios web expuestos) suelen presentar:

  • Superficie de ataque amplia

  • Falta de segmentación de red

  • Backups sin aislamiento adecuado

Los grupos modernos priorizan exfiltración sobre cifrado, aumentando el impacto reputacional.


Recomendaciones estratégicas

Frente a incidentes de este tipo, es clave:

  • Implementar monitoreo continuo de accesos privilegiados

  • Asegurar backups inmutables y desconectados

  • Revisar exposición de servicios web públicos

  • Aplicar segmentación entre bases de datos y servidores web

  • Contar con plan formal de respuesta a incidentes

La capacidad de detectar movimiento lateral temprano puede marcar la diferencia entre una intrusión contenida y una exfiltración masiva.


Conclusión

La publicación de Sus Insumos S.A.S por parte del grupo Vect confirma que el modelo de doble extorsión sigue activo y enfocado en organizaciones comerciales de América Latina.

Con 30 GB de datos presuntamente exfiltrados y una negociación en curso, el caso evidencia la importancia de contar con controles de detección temprana, protección de datos y resiliencia operativa.

Qilin publica a Grupo D’arc como nueva víctima de ransomware en México

El grupo de ransomware Qilin ha publicado una nueva víctima en su portal de filtraciones: Grupo D’arc, organización asociada al dominio:

www.grupodarc.com.ar

La publicación fue registrada el 2 de marzo de 2026 en plataformas de monitoreo de actividad ransomware, lo que sugiere un posible incidente de seguridad con exfiltración de información.


Indicadores observados

De acuerdo con la información disponible, los siguientes elementos están asociados al caso:

Dominio:

Dirección IP observada:

  • 34.208.70.84

Grupo atribuido:

  • Qilin (ransomware)

País asociado:

  • México (MX)

La publicación en el leak site indica que el grupo podría haber obtenido acceso a la infraestructura de la organización y estar ejerciendo presión pública.


¿Quién es Qilin?

Qilin es un grupo de ransomware activo que opera bajo el modelo de doble extorsión. Sus operaciones suelen incluir:

  • Acceso inicial mediante credenciales comprometidas o vulnerabilidades expuestas

  • Movimiento lateral dentro de la red

  • Exfiltración de datos sensibles

  • Cifrado de sistemas

  • Publicación de la víctima en su portal para presionar el pago

El grupo ha sido vinculado a múltiples incidentes en América Latina y otras regiones.


¿Qué implica la publicación en un leak site?

Cuando una organización aparece en un portal de filtración de ransomware, normalmente significa que:

  1. Se ha producido una intrusión confirmada.

  2. Existe exfiltración de información.

  3. Se ha iniciado o fallado una negociación.

  4. El atacante amenaza con divulgar datos públicamente.

En muchos casos, el cifrado puede ser solo una fase secundaria; la verdadera presión se basa en la exposición pública.


Impacto potencial para la organización

El impacto de un incidente de ransomware puede extenderse en varias dimensiones:

  • Interrupción operativa

  • Exposición de datos corporativos

  • Pérdida de confianza de clientes y socios

  • Riesgo legal y regulatorio

  • Costos asociados a recuperación y respuesta

Si la infraestructura afectada incluye servicios web públicos, el impacto reputacional puede amplificarse rápidamente.


Ransomware en América Latina: tendencia creciente

Los grupos como Qilin han incrementado su actividad en América Latina, apuntando a organizaciones con:

  • Presencia digital activa

  • Infraestructura expuesta a internet

  • Sistemas sin segmentación adecuada

  • Controles de acceso débiles

La región continúa siendo atractiva para actores criminales debido a disparidades en madurez de ciberseguridad entre organizaciones.


Recomendaciones clave

Frente a este tipo de amenazas, las organizaciones deben reforzar:

  • Monitoreo continuo de accesos privilegiados

  • Implementación de EDR en servidores críticos

  • Protección de backups inmutables

  • Evaluación de exposición en leak sites

  • Pruebas periódicas de respuesta a incidentes

El enfoque moderno frente al ransomware no debe centrarse únicamente en evitar el cifrado, sino en prevenir la exfiltración y reducir el impacto reputacional.


Conclusión

La publicación de Grupo D’arc por parte del grupo Qilin confirma que las campañas de ransomware continúan afectando organizaciones en América Latina.

En el escenario actual, la visibilidad pública del incidente se ha convertido en una herramienta estratégica de presión. La preparación, detección temprana y resiliencia operativa son factores determinantes para mitigar el impacto.


Fuente: Ransomware.live

DragonForce publica a Fundação Getulio Vargas (fgv.br) como nueva víctima de ransomware

DragonForce publica a Fundação Getulio Vargas (fgv.br) como nueva víctima de ransomware

El grupo de ransomware DragonForce ha publicado como nueva víctima al dominio fgv.br, correspondiente a la Fundação Getulio Vargas (FGV), una de las instituciones académicas y centros de investigación más prestigiosos de Brasil.

La inclusión en un sitio de filtración (leak site) suele indicar que el actor de amenaza ha logrado acceso a la organización y posiblemente exfiltrado información como parte de un esquema de doble extorsión.


¿Qué es la Fundação Getulio Vargas (FGV)?

FGV es una institución educativa y de investigación de alto reconocimiento en Brasil y América Latina. Ofrece:

  • Programas de pregrado

  • MBA y educación ejecutiva

  • Maestrías y doctorados

  • Investigación aplicada

  • Asistencia técnica a sectores públicos y privados

Además, participa activamente en debates nacionales e internacionales en áreas económicas, administrativas y sociales, publica investigaciones académicas y promueve iniciativas culturales.

Por su relevancia institucional, volumen de información y vinculación con sectores estratégicos, representa un objetivo de alto valor para grupos de ransomware.


Indicadores observados

De acuerdo con la información publicada, los siguientes elementos se encuentran asociados al caso:

Dominio afectado:

  • fgv.br

Direcciones IP observadas:

  • 200.255.81.98

  • 189.125.96.98

Sector:

  • Educación

País:

  • Brasil

La publicación fue registrada el 2 de marzo de 2026 en plataformas de monitoreo de actividad ransomware.


¿Qué implica la publicación por parte de DragonForce?

Cuando un grupo como DragonForce publica una organización en su portal, generalmente significa:

  1. Acceso inicial exitoso.

  2. Movimiento lateral dentro de la red.

  3. Exfiltración de información sensible.

  4. Intento de negociación fallido o en curso.

El modelo de doble extorsión combina cifrado de sistemas con amenaza de divulgación pública de datos, aumentando la presión sobre la organización afectada.


Riesgo en el sector educativo

Las instituciones educativas son objetivos estratégicos debido a:

  • Amplias bases de datos de estudiantes y académicos.

  • Información financiera y contractual.

  • Proyectos de investigación.

  • Conexiones con organismos públicos y privados.

En el caso de FGV, su rol como asesor técnico y generador de investigación incrementa el potencial impacto en caso de filtración de datos sensibles.


Impacto potencial

Para una institución del perfil de FGV, el impacto puede manifestarse en múltiples niveles:

  • Reputacional: pérdida de confianza institucional.

  • Operativo: interrupción de plataformas académicas.

  • Regulatorio: implicancias bajo la Ley General de Protección de Datos de Brasil (LGPD).

  • Estratégico: exposición de investigaciones o proyectos en curso.

La afectación a una entidad académica de alto prestigio puede generar repercusiones más allá del ámbito técnico.


Lecciones para organizaciones del sector educación

Este incidente refuerza la necesidad de:

  • Segmentación estricta de redes académicas y administrativas.

  • Monitoreo continuo de accesos privilegiados.

  • Implementación de EDR en servidores críticos.

  • Protección de backups con almacenamiento inmutable.

  • Evaluación periódica de exposición en leak sites y dark web.

La defensa frente al ransomware no debe centrarse únicamente en el cifrado, sino en prevenir la exfiltración de información.


Conclusión

La publicación de fgv.br por parte de DragonForce confirma que el sector educativo continúa siendo un objetivo prioritario para campañas de ransomware.

Instituciones con alta visibilidad, múltiples programas académicos y fuerte vinculación con sectores estratégicos presentan una superficie de ataque amplia y atractiva para actores criminales.

La gestión del riesgo en entornos académicos debe considerar tanto la resiliencia operativa como la protección de datos sensibles y reputación institucional.


Fuente: Ransomware.live

Ransomware en Argentina: Perfumerías Pigmento aparece como nueva víctima del grupo thegentlemen

El grupo de ransomware thegentlemen ha publicado una nueva víctima en su sitio de filtraciones: Perfumerías Pigmento, una reconocida cadena argentina del sector cosmética y perfumería.

La publicación en un leak site suele indicar que el proceso de negociación no avanzó o que los atacantes buscan ejercer presión pública mediante exposición reputacional.


¿Quién es Perfumerías Pigmento?

Perfumerías Pigmento es una cadena líder en Argentina con más de 40 tiendas físicas y una sólida presencia en comercio electrónico a través de su dominio:

perfumeriaspigmento.com.ar

La empresa comercializa marcas internacionales como Calvin Klein y Carolina Herrera, además de su propia línea de productos, Altai. En el ámbito digital, ha sido reconocida entre los principales sitios de belleza en Argentina y mantiene una fuerte vinculación comunitaria, incluyendo apoyo a instituciones educativas locales.

Su tamaño y visibilidad la convierten en un objetivo atractivo para grupos de ransomware.


¿Qué implica aparecer en un leak site de ransomware?

Cuando una organización es publicada por un grupo de ransomware, generalmente significa:

  • Exfiltración previa de datos

  • Intento fallido o en curso de negociación

  • Amenaza de publicación de información robada

  • Presión reputacional y mediática

En este caso, la atribución pública al grupo thegentlemen sugiere una operación de doble extorsión, modelo ampliamente utilizado en campañas modernas de ransomware.


Sector retail: superficie de ataque creciente

El sector retail y comercio electrónico presenta características que lo vuelven atractivo para atacantes:

  • Alto volumen de datos de clientes

  • Información financiera

  • Integraciones con pasarelas de pago

  • Sistemas de gestión distribuidos entre tiendas físicas y plataformas online

En entornos con múltiples sucursales y sistemas interconectados, el movimiento lateral posterior al acceso inicial puede facilitar la exfiltración de información crítica.


Riesgo reputacional y operativo

Para una empresa con fuerte presencia digital y posicionamiento de marca, el impacto de un incidente de ransomware puede extenderse más allá del plano técnico:

  • Pérdida de confianza del cliente

  • Afectación del canal e-commerce

  • Riesgo regulatorio por protección de datos

  • Impacto financiero por interrupción operativa

En mercados competitivos como el retail cosmético, la reputación digital es un activo estratégico.


Contexto regional: Argentina y el aumento del ransomware

Argentina ha registrado un aumento sostenido en publicaciones de víctimas en sitios de ransomware durante los últimos años. Los grupos criminales priorizan:

  • Empresas con facturación relevante

  • Organizaciones con fuerte presencia online

  • Entidades con capacidad de pago

La exposición pública en sitios de filtración se ha convertido en una herramienta de presión clave dentro del ecosistema de extorsión digital.


Lecciones para organizaciones del sector

Este caso refuerza varias recomendaciones para empresas de retail y comercio electrónico:

  • Implementar segmentación de red entre tiendas y sistemas centrales

  • Monitorear actividad anómala en servidores críticos

  • Proteger backups con aislamiento real (offline o inmutable)

  • Contar con plan de respuesta a incidentes probado

  • Evaluar exposición en dark web y leak sites

La prevención no se limita a la protección perimetral; requiere visibilidad continua sobre posibles accesos indebidos y filtraciones.


Conclusión

La publicación de Perfumerías Pigmento por parte del grupo thegentlemen evidencia que el sector retail en Argentina sigue siendo un objetivo activo para campañas de ransomware.

En el actual escenario de amenazas, la exposición pública se ha transformado en una fase estratégica de la extorsión digital. Las organizaciones deben asumir que la defensa ya no es solo evitar el cifrado, sino también prevenir la exfiltración y gestionar adecuadamente el riesgo reputacional.


Fuente: Ransomware.live

BADIIS: la campaña global de SEO poisoning que comprometió más de 1.800 servidores Windows

Una campaña masiva de SEO poisoning ha comprometido más de 1.800 servidores Windows a nivel mundial mediante el uso del malware BADIIS, un módulo malicioso para IIS diseñado para manipular resultados de búsqueda y redirigir tráfico hacia sitios fraudulentos.

Detrás de la operación se encuentra el grupo de habla china identificado como REF4033, que ha desplegado una infraestructura altamente sofisticada enfocada principalmente en la región APAC.


¿Qué es BADIIS?

BADIIS es un módulo malicioso para Microsoft IIS (Internet Information Services) que se instala directamente en servidores web legítimos.

A diferencia de un malware tradicional en endpoints, BADIIS:

  • Se ejecuta como módulo del servidor IIS

  • Intercepta solicitudes HTTP

  • Manipula contenido entregado a motores de búsqueda

  • Redirige usuarios reales hacia sitios ilícitos

Al operar dentro del propio servidor web comprometido, logra un alto nivel de persistencia y discreción.


Cómo funciona la campaña de SEO poisoning

La operación se desarrolla en dos fases claramente diferenciadas:

Fase 1: Manipulación para motores de búsqueda

Cuando un crawler de un motor de búsqueda accede al servidor comprometido, BADIIS entrega:

  • HTML con keywords masivamente optimizadas

  • Contenido diseñado para manipular rankings

  • Páginas invisibles para usuarios normales

Esto permite posicionar artificialmente dominios controlados por los atacantes.

Fase 2: Redirección de víctimas

Cuando un usuario real accede al resultado manipulado, el servidor:

  • Redirige automáticamente hacia sitios ilícitos

  • Facilita fraude financiero

  • Distribuye contenido fraudulento

El servidor legítimo actúa como puente para dar credibilidad a la operación.


Alcance geográfico: foco en APAC

La campaña afecta principalmente la región Asia-Pacífico.

China y Vietnam concentran aproximadamente el 82% de los servidores comprometidos. Sin embargo, se han identificado sistemas afectados en múltiples países, incluyendo:

  • India

  • Japón

  • Corea del Sur

  • Bangladesh

  • Brasil

  • Australia

  • Nepal

  • Lituania

La infraestructura maliciosa incluye dominios como:

  • jbtz001.com

  • jbtz003.com

  • gotz001.com

  • gotz003.com

  • uupbit.top

Con múltiples subdominios regionales diseñados para segmentar tráfico por país.


Sectores afectados

Los servidores comprometidos pertenecen a diversas industrias, lo que amplía el riesgo sistémico:

  • Gobierno

  • Educación

  • Servicios financieros

  • Salud

  • Tecnología

El compromiso de servidores institucionales aumenta el impacto reputacional y operativo.


Técnicas avanzadas de evasión y persistencia

El grupo REF4033 no opera con herramientas básicas. Entre las capacidades observadas se encuentran:

  • Técnicas anti-tampering para evitar análisis

  • Uso de estándares de cifrado chinos

  • Ofuscación mediante herramientas comerciales

  • Integración directa como módulo IIS para persistencia

Este enfoque permite que el malware permanezca activo incluso después de reinicios o análisis superficiales.


Por qué el SEO poisoning es una amenaza estratégica

El SEO poisoning no busca únicamente infectar dispositivos; busca manipular la confianza.

Al comprometer servidores legítimos y manipular resultados de búsqueda:

  • Se aprovecha la credibilidad de dominios reales

  • Se dificulta la detección por reputación de dominio

  • Se escala la distribución sin necesidad de exploits masivos

Este modelo convierte servidores institucionales en infraestructura involuntaria para fraude digital.


Indicadores técnicos observados

Se identificaron múltiples hashes asociados a muestras del malware, entre ellos:

  • 7f2987e49211ff265378349ea648498042cd0817e131da41156d4eafee4310ca

  • 2340f152e8cb4cc7d5d15f384517d756a098283aef239f8cbfe3d91f8722800a

  • 1f9e694cac70d089f549d7adf91513f0f7e1d4ef212979aad67a5aea10c6d016

  • 1b723a5f9725b607926e925d1797f7ec9664bb308c9602002345485e18085b72

  • 055bdcaa0b69a1e205c931547ef863531e9fdfdaac93aaea29fb701c7b468294

Además, se detectaron múltiples endpoints relacionados con la infraestructura de redirección, principalmente bajo dominios jbtz y gotz.


Lecciones para organizaciones que operan servidores IIS

Las organizaciones que utilizan Microsoft IIS deben considerar:

  • Revisión periódica de módulos instalados

  • Monitoreo de integridad de archivos del servidor

  • Restricción estricta de privilegios administrativos

  • Implementación de EDR en servidores

  • Auditoría de comportamiento anómalo en respuestas HTTP

El compromiso a nivel servidor web puede pasar desapercibido durante largos periodos si no existen controles de integridad adecuados.


Conclusión

La campaña BADIIS demuestra cómo el SEO poisoning ha evolucionado hacia operaciones estructuradas que comprometen infraestructura legítima a gran escala.

Al integrar malware directamente en IIS, el grupo REF4033 logró manipular resultados de búsqueda, redirigir tráfico y facilitar fraude financiero utilizando servidores institucionales como intermediarios.

En un entorno donde la visibilidad web es un activo crítico, proteger la integridad del servidor se vuelve tan importante como proteger los endpoints.

RenEngine: cuando lo “gratis” sale demasiado caro

RenEngine: cuando lo “gratis” sale demasiado caro

El uso de software y juegos piratas vuelve a estar en el centro de una campaña global de malware. Investigaciones recientes revelaron la distribución masiva del loader RenEngine, un framework malicioso que se disfraza como contenido pirateado para infectar equipos con stealers avanzados.

El mensaje es claro: cuando el software es “gratuito”, el costo puede ser mucho mayor de lo que parece.


¿Qué es RenEngine?

RenEngine es un loader de malware que utiliza una versión modificada del motor de videojuegos Ren’Py, ampliamente conocido por desarrollar novelas visuales.

Aprovechando la apariencia legítima del motor, los atacantes logran:

  • Camuflar el código malicioso dentro de archivos aparentemente normales

  • Evadir controles básicos de seguridad

  • Ejecutar cargas útiles sin levantar sospechas iniciales

Su diseño modular permite entregar distintos tipos de malware según el objetivo de la campaña.


Malware distribuido: Lumma y ACR Stealers

Entre las cargas útiles identificadas se encuentran:

  • Lumma Stealer: especializado en robo de credenciales, cookies, billeteras cripto y datos de navegador.

  • ACR Stealer: enfocado en extracción de información sensible desde el sistema comprometido.

El objetivo principal es el robo de información financiera y credenciales de acceso, facilitando fraude digital y acceso no autorizado a cuentas corporativas y personales.


Cadena de infección: cómo opera RenEngine

El proceso de infección no es simple. RenEngine utiliza técnicas avanzadas para evitar detección:

  1. El usuario descarga un juego o software pirateado.

  2. El ejecutable incluye una versión modificada de Ren’Py.

  3. El loader descifra código malicioso en memoria.

  4. Se inyecta el payload en procesos legítimos del sistema.

  5. El stealer comienza la exfiltración de datos.

Entre las técnicas observadas se incluyen:

  • Sandbox evasion

  • Process injection

  • Carga dinámica de módulos

  • Desencriptación en memoria

Estas capacidades permiten que el malware permanezca activo incluso frente a soluciones de seguridad básicas.


Impacto global de la campaña

La campaña ha afectado usuarios en múltiples regiones. Los países con mayor volumen de detecciones incluyen:

  • Rusia

  • Brasil

  • Turquía

  • España

  • Alemania

El carácter global demuestra que no se trata de una operación aislada, sino de una infraestructura activa y distribuida.


El riesgo real del software pirateado

Más allá del aspecto legal, el principal riesgo del software pirata es técnico.

El usuario:

  • No tiene garantía de integridad del ejecutable

  • Descarga código modificado sin firma válida

  • Desactiva controles de seguridad para instalarlo

  • Se expone a loaders diseñados específicamente para ocultarse

En entornos corporativos, este tipo de infección puede derivar en:

  • Robo masivo de credenciales

  • Compromiso de cuentas empresariales

  • Movimiento lateral dentro de la red

  • Pérdida de información sensible


Lecciones para la ciberseguridad empresarial

El caso RenEngine refuerza varios principios clave:

  • Las campañas modernas utilizan software legítimo como vehículo de infección.

  • La evasión de sandbox y la inyección en procesos legítimos dificultan la detección.

  • Los stealers siguen siendo una de las principales amenazas globales.

Las organizaciones deben complementar antivirus tradicionales con:

  • EDR/XDR con análisis conductual

  • Restricciones de ejecución mediante políticas de aplicación

  • Educación en seguridad para prevenir descarga de software no autorizado

  • Monitoreo activo de credenciales filtradas


Conclusión

RenEngine demuestra que las campañas actuales de malware no dependen de vulnerabilidades técnicas complejas, sino de ingeniería social y distribución encubierta.

El uso de motores de juego modificados para ejecutar loaders representa una evolución en la forma de camuflar amenazas. Cuando el software proviene de fuentes no oficiales, el usuario no solo descarga un programa: descarga una posible puerta de entrada para el robo de identidad digital.

En ciberseguridad, lo “gratis” casi siempre tiene un costo.


Fuente: AlienVault.

Investigación de ciberinteligencia revela infraestructura VPN diseñada para evadir controles geográficos

La detección de infraestructuras diseñadas para ocultar su origen real requiere algo más que simples herramientas de geolocalización IP. Un reciente análisis de ciberinteligencia, combinando datos de Traffic Origin de Silent Push y análisis de proxies residenciales, permitió identificar una infraestructura VPN con patrones técnicos compatibles con evasión geográfica y ocultamiento estructurado.

El punto de partida fue la dirección IP 205.198.91.155, cuyo comportamiento operativo levantó alertas por inconsistencias en el origen del tráfico.


Análisis de tráfico IP: comportamiento geográficamente inconsistente

La IP investigada presentaba conexiones desde múltiples países con contextos regulatorios complejos o asociados a mayor riesgo:

  • Rusia

  • China

  • Myanmar

  • Irán

  • Venezuela

Desde una perspectiva de análisis técnico, este patrón puede indicar:

  • Uso de infraestructura distribuida para ocultar el origen real

  • Implementación de proxies residenciales

  • Estrategias de evasión frente a bloqueos por país

Cuando el tráfico observado no guarda coherencia con la naturaleza aparente del servicio, es necesario profundizar en la arquitectura subyacente.


Vinculación con el dominio lvcha.in y red de dominios asociados

El cruce de información permitió asociar la IP 205.198.91.155 con el dominio lvcha.in, un sitio en idioma chino que promociona servicios VPN.

La investigación posterior identificó cerca de 50 dominios adicionales vinculados a la misma infraestructura, lo que sugiere un modelo orientado a:

  • Rotación de dominios para evitar listas negras

  • Mantener disponibilidad frente a bloqueos regulatorios

  • Dispersar la visibilidad de la operación

La multiplicidad de dominios similares es una técnica común en infraestructuras que buscan resiliencia frente a controles externos.


Uso estratégico de proxies residenciales

Uno de los hallazgos más relevantes fue la utilización de proxies residenciales dentro de la infraestructura.

Los proxies residenciales permiten que el tráfico parezca originarse desde conexiones legítimas de usuarios finales, dificultando su detección mediante filtros tradicionales basados en reputación IP.

En escenarios de ciberseguridad, esta técnica suele asociarse a:

  • Evasión de restricciones geográficas

  • Automatización encubierta

  • Fraude digital

  • Suplantación de ubicación

La combinación de proxies residenciales con dominios múltiples y tráfico desde países de alto riesgo eleva significativamente el perfil de alerta.


Más allá de la geolocalización IP tradicional

Este caso demuestra que confiar únicamente en la geolocalización IP es insuficiente para detectar infraestructuras sospechosas.

Una estrategia moderna de ciberinteligencia debe considerar:

  • Análisis de comportamiento técnico del tráfico

  • Correlación entre ASN, dominios y patrones de conexión

  • Identificación de proxies residenciales o técnicas de spoofing

  • Evaluación estructural de la infraestructura digital

Los actores sofisticados pueden operar utilizando identidades robadas, ubicaciones simuladas y arquitecturas rotativas. Sin análisis profundo, estas operaciones pueden pasar inadvertidas.


Conclusión

La combinación de datos de Traffic Origin con inteligencia sobre proxies residenciales permitió revelar una infraestructura VPN con características compatibles con evasión geográfica estructurada.

Este caso refuerza una lección clave en ciberinteligencia: el verdadero indicador de riesgo no siempre está en el país que declara una IP, sino en cómo se comporta técnicamente su infraestructura.

En un entorno donde el fraude digital y la manipulación de identidad son cada vez más sofisticados, validar el comportamiento físico y técnico de las conexiones es esencial para proteger organizaciones y plataformas críticas.


Fuente: AlienVault.

La evolución de Qilin RaaS: análisis técnico y recomendaciones para defensores

Objetivo: describir la evolución operativa de Qilin como un Ransomware-as-a-Service (RaaS), exponer sus técnicas principales, resumir indicadores de compromiso relevantes y proponer acciones prácticas para mitigar el riesgo.

Resumen ejecutivo

Presentar a Qilin como una plataforma RaaS profesionalizada que reclutar afiliados en foros delictivos, automatizar generación de payloads, gestionar la publicación de datos robados y negociar rescates por claves de descifrado o por no revelar información sensible. SANS Institute+1

Qué diferencia a Qilin hoy

  • Enumerar la profesionalización del servicio: ofrecer paneles de administración, portales de negociación (sitios .onion) y funciones añadidas previstas para afiliados. SANS Institute

  • Señalar la táctica de doble extorsión: cifrar dominios enteros y exigir rescates tanto por el descifrado como por la no-publicación de datos robados. Ransomware.live

  • Destacar la rapidez operativa: escalar compromisos desde acceso inicial hasta encriptación de toda la red en ventanas cortas, apoyándose en hosting resistente y proveedores bullet-proof. Resecurity

Tácticas, técnicas y procedimientos (TTPs) relevantes

  • Phishing y acceso inicial (T1566, T1204): utilizar correos dirigidos y archivos comprimidos para inducir ejecución de cargas útiles. OffSeq Threat Radar

  • Descubrimiento y movimiento lateral (T1082, T1518): automatizar búsqueda de servidores, controladores de dominio y recursos críticos para propagar cifrado a nivel de dominio. SANS Institute

  • Persistencia y autodefensa (T1547, T1562): crear mecanismos de arranque, tareas programadas u ofuscación para impedir detección y eliminación. Check Point Software

  • Exfiltración y publicación (T1560): empaquetar datos y exfiltrarlos a servidores controlados por los atacantes; publicar muestras en portales Tor en caso de no pago. SANS Institute+1

Infraestructura observada e IOCs seleccionados

  • Listar dominios .onion utilizados para publicidad/negociación y DLS; ejemplificar con dominos y direcciones reportadas por los análisis. SANS Institute+1

  • Señalar IPs y dominios asociados a campañas recientes (ej.: 31.41.244.100) y recomendar ingestar estas señales en los sistemas de bloqueo/IPS. OffSeq Threat Radar

  • Recomendar validar IOCs en feeds confiables antes de aplicar bloqueos masivos (evitar falsos positivos).

Casos recientes y contexto operacional

  • Referir el incidente reportado contra Asahi Group (finales de septiembre – principios de octubre 2025) como ejemplo del impacto funcional y reputacional que Qilin puede generar a nivel industrial y de cadena de suministro. Reuters

  • Señalar la alta actividad reportada durante 2025 y la focalización en sectores críticos (salud, manufactura, servicios). CIS+1

Recomendaciones prácticas — acciones priorizadas

  1. Implementar detección temprana en correo: inspeccionar y bloquear ZIPs/script adjuntos sospechosos; instrumentar análisis sandbox para detonación controlada. OffSeq Threat Radar

  2. Fortalecer segmentación de redes: aislar controladores de dominio, servidores críticos y backups; aplicar listas de acceso estrictas para limitar movimiento lateral. SANS Institute

  3. Asegurar copias de seguridad offline/immutables: validar restauración periódica y mantener respaldos aislados de la red de producción.

  4. Habilitar inspección TLS selectiva y monitorizar canales Tor/Onion: detectar exfiltración o pruebas de publicación en portales anónimos. Resecurity

  5. Aplicar hardening de endpoints y detección de comportamiento: monitorizar creación de procesos sospechosos, encriptación masiva y accesos a volúmenes compartidos; bloquear herramientas de administración remota no autorizadas. Check Point Software

  6. Preparar playbooks de respuesta IR: incluir pasos de contención rápida, recolección forense, rotación de credenciales y comunicación con partes interesadas (legales, comunicaciones, clientes).

Conclusión

Resumir que Qilin opera como una economía delictiva profesional, combinando tecnología propia y servicios de soporte (hosting, paneles, DLS) para maximizar el daño y monetizar extorsiones. Reforzar la necesidad de defensa en capas —correo, endpoint, red y respaldo— y de ejercicios de validación (simulaciones de ataque, tablas de juego) para medir la capacidad de respuesta. SANS Institute+1