Un plan de respuesta puede parecer completo hasta que alguien debe decidir con información parcial, presión de tiempo y servicios interrumpidos. Un simulacro de ciberseguridad permite ensayar ese momento sin afectar la operación real. Su valor no está en representar una crisis de forma teatral, sino en comprobar si las personas correctas se coordinan, si conocen sus atribuciones y si las dependencias previstas en el documento existen de verdad.
Qué valida un simulacro de ciberseguridad
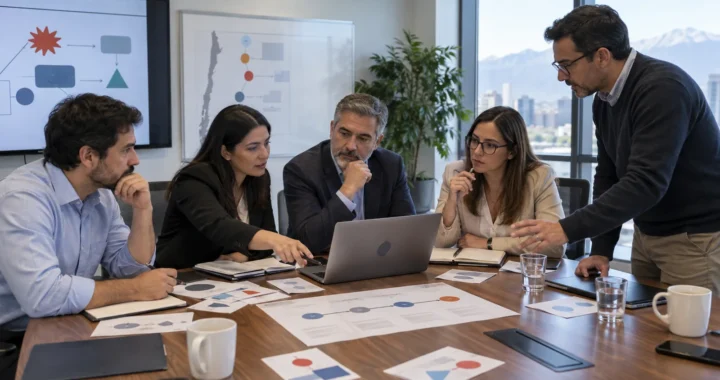
Un ejercicio de mesa presenta un escenario progresivo para que los participantes expliquen qué harían y por qué. No es una prueba de penetración ni exige desconectar sistemas. Sirve para observar decisiones, comunicaciones, escalamiento y uso de procedimientos ante una situación verosímil, como una indisponibilidad prolongada, una filtración o la pérdida de acceso a una plataforma crítica.
La diferencia frente a una capacitación es importante. En una clase se explica el comportamiento esperado; en el simulacro se descubre qué ocurre cuando distintas áreas interpretan el mismo evento. Pueden aparecer dudas sobre quién declara el incidente, qué proveedor debe ser contactado, quién autoriza una medida que afecta ventas o qué antecedentes necesita la gerencia para decidir.
El escenario debe exigir decisiones, no repetir el procedimiento
Un buen escenario parte de procesos relevantes para la organización. Si el negocio depende de comercio electrónico, logística, atención de clientes o servicios en sucursales, la historia debe tocar esas capacidades. Copiar un caso genérico de ransomware puede generar conversación, pero difícilmente revelará dependencias propias, responsables ausentes o compromisos contractuales que nadie había considerado.
Los eventos se entregan por etapas. Al comienzo puede existir una alerta ambigua; más tarde aparece evidencia de propagación, una consulta de prensa o la indisponibilidad de un tercero. Cada nueva información obliga a revisar decisiones previas. CISA utiliza este enfoque en sus paquetes de ejercicios de mesa, que incorporan objetivos, escenarios y preguntas para facilitar la discusión.
La respuesta no pertenece únicamente a TI
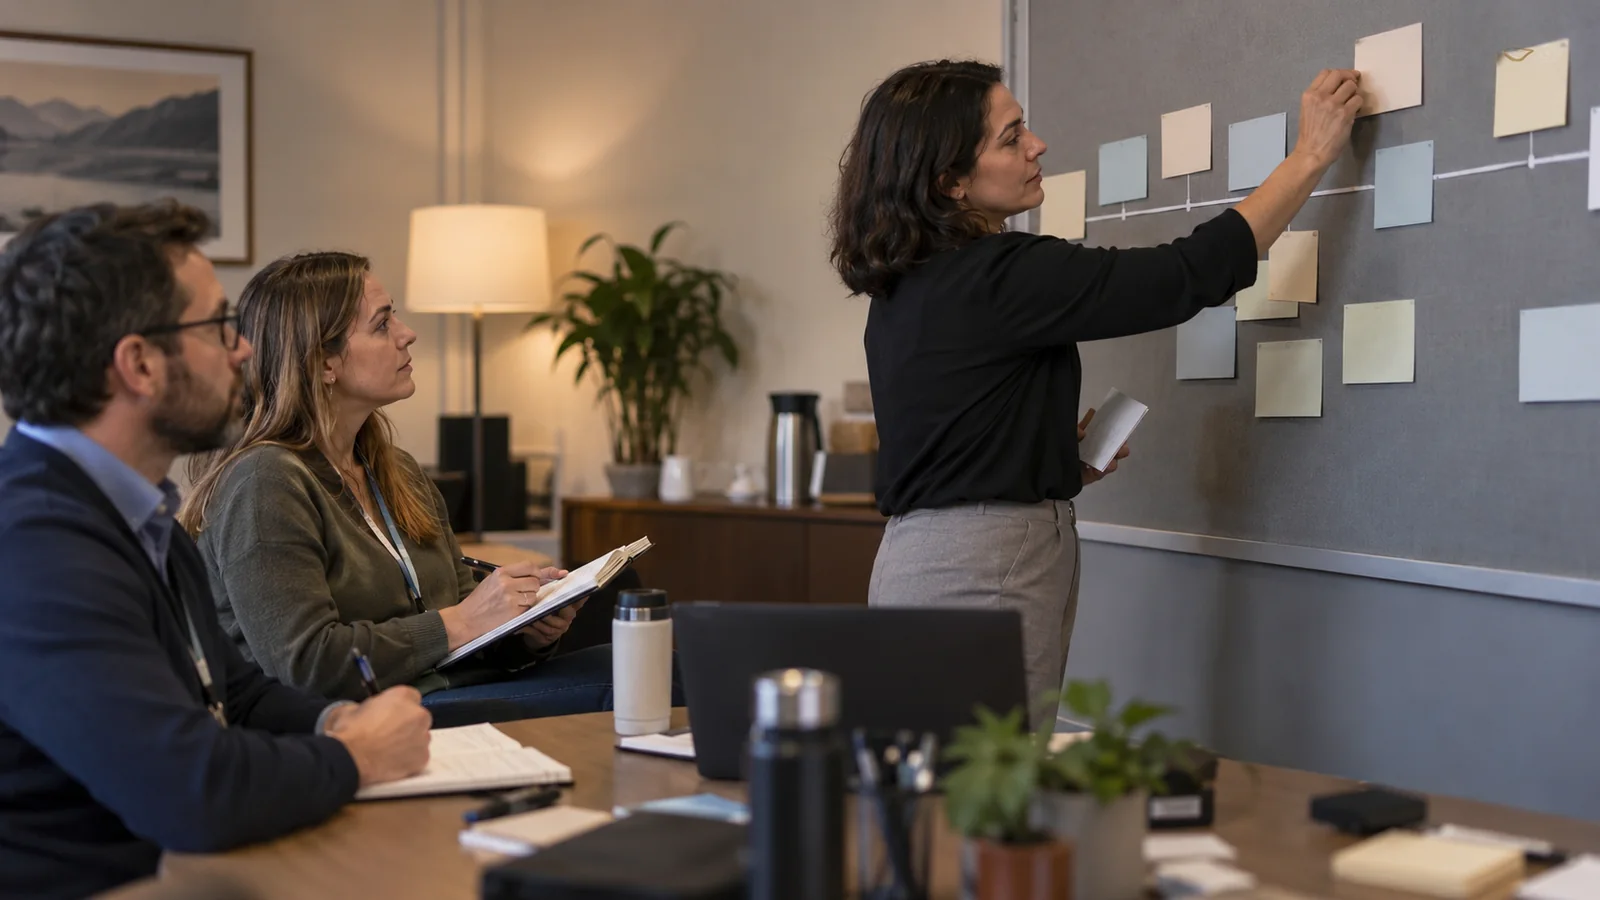
Tecnología y seguridad participan, pero muchas decisiones recaen en otras funciones. Operaciones evalúa el impacto y las alternativas manuales; Legal analiza obligaciones; Comunicaciones prepara mensajes; la gerencia prioriza continuidad, exposición y recursos. Según el escenario, también puede ser necesario incorporar a un proveedor crítico. NIST SP 800-61 Rev. 3 señala que los ejercicios ayudan a preparar tanto al personal como a terceros involucrados en futuras actividades de respuesta.
Esto no significa convocar a toda la empresa. La selección debe responder a los objetivos del ejercicio. Una sesión centrada en recuperación tendrá participantes distintos de otra diseñada para probar escalamiento ejecutivo. Un grupo demasiado amplio puede diluir las decisiones; uno limitado a especialistas técnicos dejará sin observar los puntos donde suelen aparecer demoras organizacionales.
Facilitar y observar es más importante que actuar
La persona facilitadora controla el ritmo, introduce nuevos antecedentes y evita que la conversación se convierta en una explicación técnica extensa. No debe conducir a los participantes hacia una respuesta predeterminada. Las dudas, desacuerdos y supuestos son precisamente la evidencia que el ejercicio busca producir.
Los observadores pueden registrar cuánto tarda una decisión, qué información se solicita, qué documento se consulta y dónde surge un bloqueo. También conviene distinguir un error del participante de una falla del sistema de gestión. Si nadie conoce el teléfono de un proveedor, el problema puede estar en el directorio; si dos áreas creen tener la misma atribución, corresponde revisar gobierno y responsabilidades.
El hallazgo aporta valor cuando se cierra
La sesión debe terminar con una revisión honesta, pero no con una lista interminable de observaciones. El informe posterior necesita explicar qué ocurrió, qué capacidad quedó demostrada, qué brecha modifica el riesgo y qué acción la resolverá. NIST SP 800-84 recomienda documentar observaciones y mejoras en un informe posterior al ejercicio.
Asignar responsables, prioridad y una forma de verificar el cierre convierte la experiencia en mejora. Algunas acciones requerirán actualizar el plan; otras pueden afectar contratos, contactos, accesos de emergencia o criterios de comunicación. La política de seguridad y sus evidencias también pueden revisarse cuando el ejercicio demuestra que una obligación formal no se traduce en una práctica observable.
Comenzar con alcance acotado y aumentar exigencia
Para una organización que nunca ha ensayado, un ejercicio de mesa breve y bien enfocado suele entregar más valor que una simulación compleja. Cuando roles y procedimientos maduran, se pueden probar funciones específicas, canales alternativos o componentes técnicos. La progresión permite aprender sin introducir riesgos innecesarios en la operación.
AllDefense puede apoyar el diseño y facilitación desde su servicio de Asesoría Estratégica, conectando el escenario con riesgos y procesos reales. Si el ejercicio revela desconocimiento transversal, la concientización en seguridad puede abordar las brechas que corresponden a hábitos y responsabilidades. El objetivo final es sencillo: que la primera vez que la organización discuta una decisión difícil no sea durante el incidente real.
Fuentes consultadas
CISA: Tabletop Exercise Packages; NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations; NIST SP 800-84: Guide to Test, Training, and Exercise Programs.
