Las copias de seguridad contra ransomware no se evalúan por la cantidad de tareas que terminan en verde. La pregunta útil es otra: si un atacante obtiene privilegios, altera sistemas y busca destruir la capacidad de recuperación, ¿la empresa conserva una copia íntegra, accesible por una ruta independiente y capaz de devolver un servicio a un estado confiable? Responderla exige mirar arquitectura, identidades y pruebas, no solo capacidad de almacenamiento.
Por qué una copia disponible puede fallar durante la crisis
La plataforma de respaldo forma parte del entorno que se intenta proteger. Si utiliza las mismas cuentas administrativas, el mismo directorio, la misma red y las mismas consolas que producción, una intrusión con privilegios puede alcanzar también catálogos, políticas de retención, instantáneas y repositorios. El respaldo existe, pero comparte el camino de compromiso.
También hay fallas menos visibles. Un trabajo puede completar sin contener todos los datos y configuraciones necesarios para levantar el servicio. Una copia cifrada puede ser eliminada por una cuenta comprometida o depender de llaves, DNS e identidades que nadie incluyó en el alcance. Por eso, el objetivo del CIS Control 11 es restaurar activos a un estado anterior y confiable, no acumular copias.
Copias de seguridad contra ransomware: separar control y destino
Una estrategia resistente necesita al menos una instancia de recuperación aislada. El aislamiento puede ser físico, lógico o temporal. Una copia fuera de línea queda desconectada cuando no se utiliza; una copia inmutable impide modificar o borrar objetos durante un periodo definido. Son capacidades distintas y ninguna reemplaza la revisión de accesos, retención e integridad.
La separación debe alcanzar el plano administrativo. Conviene evitar que una sola identidad pueda controlar producción y destruir todas las versiones recuperables. Las cuentas de respaldo, las credenciales de emergencia y las llaves de cifrado requieren propietarios definidos, autenticación reforzada, privilegios limitados y trazabilidad. La gestión de accesos privilegiados es especialmente relevante aquí: proteger el repositorio sirve de poco si la consola que gobierna su retención queda expuesta a las mismas credenciales.
Recuperar a un estado confiable, no solo abrir archivos
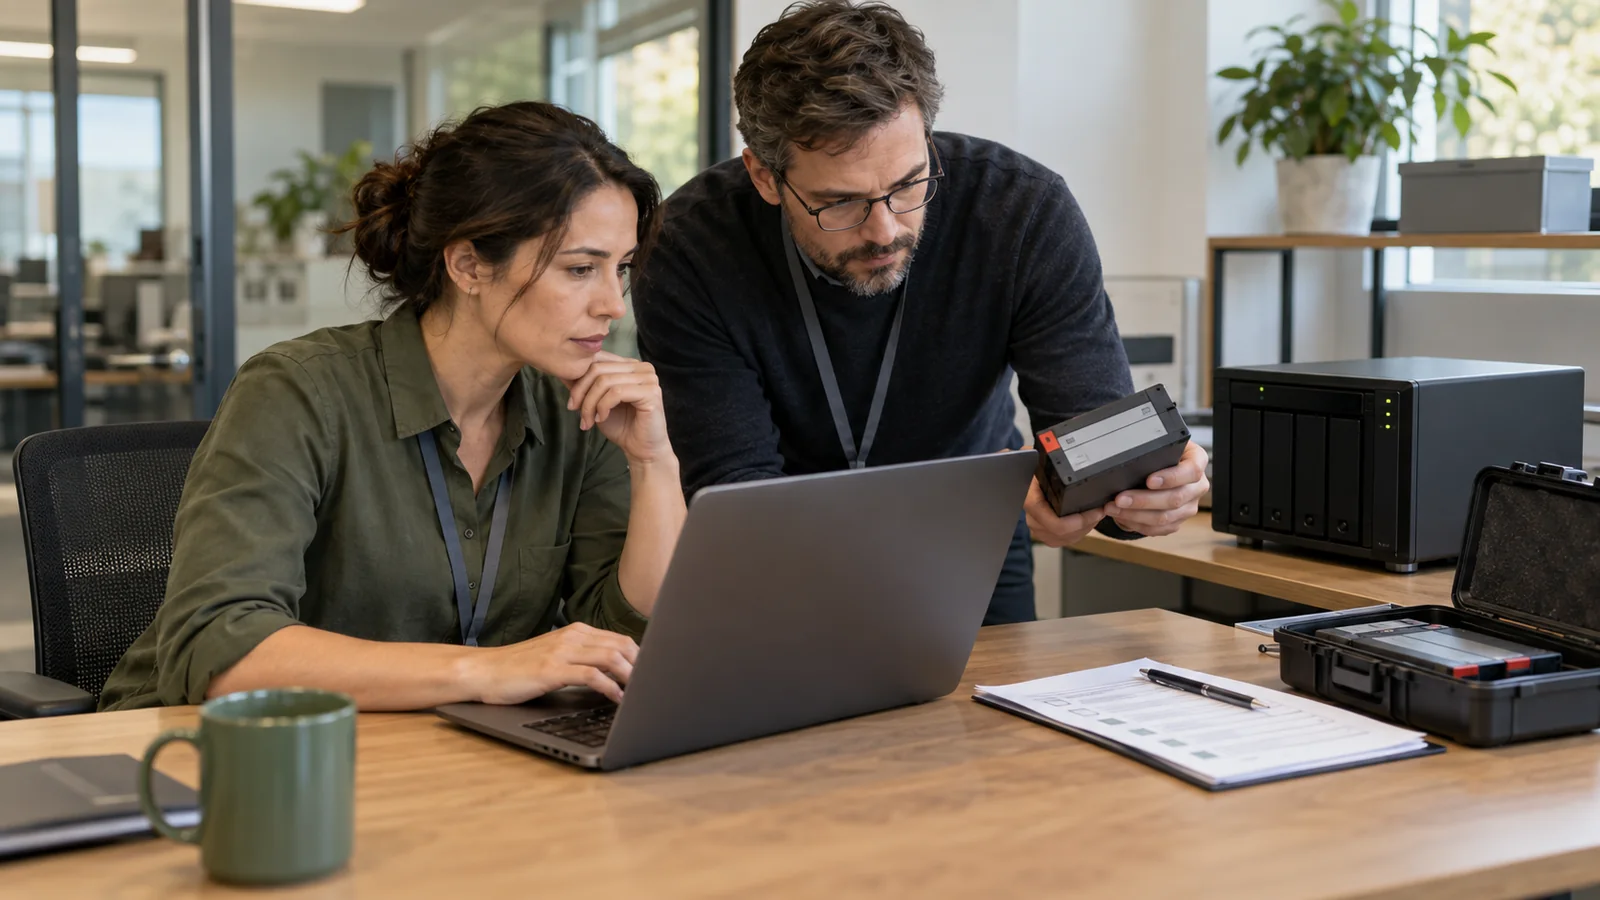
La prueba decisiva es restaurar. Verificar un archivo o ejecutar una validación automática aporta evidencia de integridad, pero no demuestra que una aplicación funcionará con sus dependencias. Una prueba representativa debe comprobar datos, configuración, identidad, conectividad y secuencia de inicio. También debe registrar cuánto tardó el proceso, qué intervención manual exigió y qué diferencias aparecieron frente al objetivo previsto.
Esto conecta con los objetivos RTO y RPO, aunque no los repite. RTO y RPO expresan la tolerancia del negocio; la restauración demuestra si la arquitectura puede cumplirla. Si una base de datos vuelve dentro del plazo, pero la aplicación depende de un directorio o certificado no recuperado, el servicio sigue indisponible. El indicador útil debe llegar hasta una función operativa verificable.
NIST SP 800-184 recomienda planificar la recuperación, priorizar recursos y usar escenarios realistas para probarla y mejorarla. Frente a ransomware, además, plantea inventariar los respaldos y comprobar que no hayan sido cifrados antes de iniciar la restauración. Esa comprobación evita devolver a producción datos dañados o reintroducir condiciones que mantengan el incidente.
Qué evidencia debería revisar la dirección
La dirección no necesita administrar la plataforma, pero sí pedir evidencia comprensible: alcance de los servicios cubiertos, fecha y resultado de la última copia, existencia de una instancia aislada, responsables autorizados, última restauración probada y tiempo realmente observado. Las excepciones deben indicar qué queda fuera, por cuánto tiempo y qué medida compensatoria se aplicará.
El resultado de una prueba también debe mostrar la calidad del punto recuperado. Restaurar el archivo correcto no basta si contiene información inconsistente, cuentas no autorizadas o una configuración vulnerable. La validación requiere participación del dueño del servicio, porque solo el área usuaria puede confirmar que el proceso recuperado cumple su función y que los datos corresponden al momento esperado.
La secuencia de recuperación cambia el resultado
Recuperar demasiado pronto puede contaminar nuevamente el entorno. Antes de restaurar, el equipo debe comprender el alcance, contener el acceso del atacante y preparar una base limpia. Identidades, servicios de red y plataformas de administración suelen ser dependencias previas de las aplicaciones.
Esta coordinación se puede validar mediante un simulacro de ciberseguridad que obligue a decidir qué restaurar, quién autoriza el retorno y qué evidencia permite declarar el servicio confiable. El ejercicio revela dependencias y permisos faltantes sin esperar una crisis real.
Convertir el respaldo en una capacidad verificable
La decisión no comienza por comprar más almacenamiento. Comienza por identificar servicios críticos, trazar sus dependencias y comprobar si producción y recuperación comparten rutas de administración. Con ese diagnóstico se puede definir aislamiento, retención, control de accesos y pruebas acordes con el impacto.
Una auditoría de seguridad puede contrastar la arquitectura declarada con evidencia de configuraciones, permisos, alertas y restauraciones. El valor está en detectar dónde una copia aparentemente disponible deja de ser recuperable. Cuando esa brecha se conoce antes del incidente, la empresa puede corregirla con prioridades claras y demostrar que su continuidad no depende de una suposición.
Fuentes
- CIS Critical Security Control 11: Data Recovery.
- NIST SP 800-184: Guide for Cybersecurity Event Recovery.
- NIST Cybersecurity Framework 2.0.
