
Un inventario de activos tecnológicos puede existir y seguir siendo inútil para seguridad. La planilla registra equipos comprados, pero deja fuera máquinas virtuales, servicios en la nube, aplicaciones contratadas por un área o componentes que permanecen conectados después de un proyecto. Ante una vulnerabilidad o un incidente, la empresa conoce el nombre del activo, pero no su función, responsable ni importancia para la operación.
El propósito no es contar equipos. Un inventario confiable debe permitir responder qué existe, quién lo administra, para qué proceso se utiliza, qué dependencias mantiene y cuál es su estado durante el ciclo de vida. Esa información convierte un listado administrativo en una base para decidir sobre exposición, acceso, soporte, continuidad y riesgo.
Qué debe incluir un inventario de activos tecnológicos
NIST CSF 2.0 ubica la gestión de activos en la función Identificar. Sus resultados ID.AM-01 e ID.AM-02 consideran inventarios de hardware, software, servicios y sistemas; también incorporan proveedores, datos, flujos y prioridad según criticidad e impacto. Esto evita reducir el alcance a dispositivos físicos. Una aplicación SaaS, una API, un contenedor o un servicio administrado puede ser tan relevante como el servidor que la empresa ve en una sala técnica.
Para cada activo conviene registrar un identificador estable, tipo, ubicación, propietario de negocio, responsable técnico, servicio que soporta, autorización y etapa del ciclo de vida. En software importan la versión, el fabricante, el propósito y la condición de soporte. El control CM-8 de NIST SP 800-53 pide que el inventario refleje el sistema con el detalle necesario y evite contabilizaciones duplicadas.
Un activo sin responsable sigue fuera de control
Detectar un equipo o una aplicación no resuelve quién puede aceptar una interrupción, autorizar un cambio o decidir su retiro. El responsable técnico conoce la plataforma; el dueño de negocio entiende el proceso y las consecuencias. Ambos roles son necesarios. Si el inventario conserva solo una dirección IP o un nombre de host, seguridad terminará asignando prioridades sin comprender el impacto real.
La propiedad debe sobrevivir a los cambios organizacionales. Un proyecto puede cerrar o un área reorganizarse mientras el servicio continúa activo. Los registros sin dueño vigente se convierten en excepciones permanentes: nadie confirma si aún son necesarios ni incorpora su renovación, respaldo o retiro al presupuesto.
Por qué el inventario falla aunque la empresa use herramientas
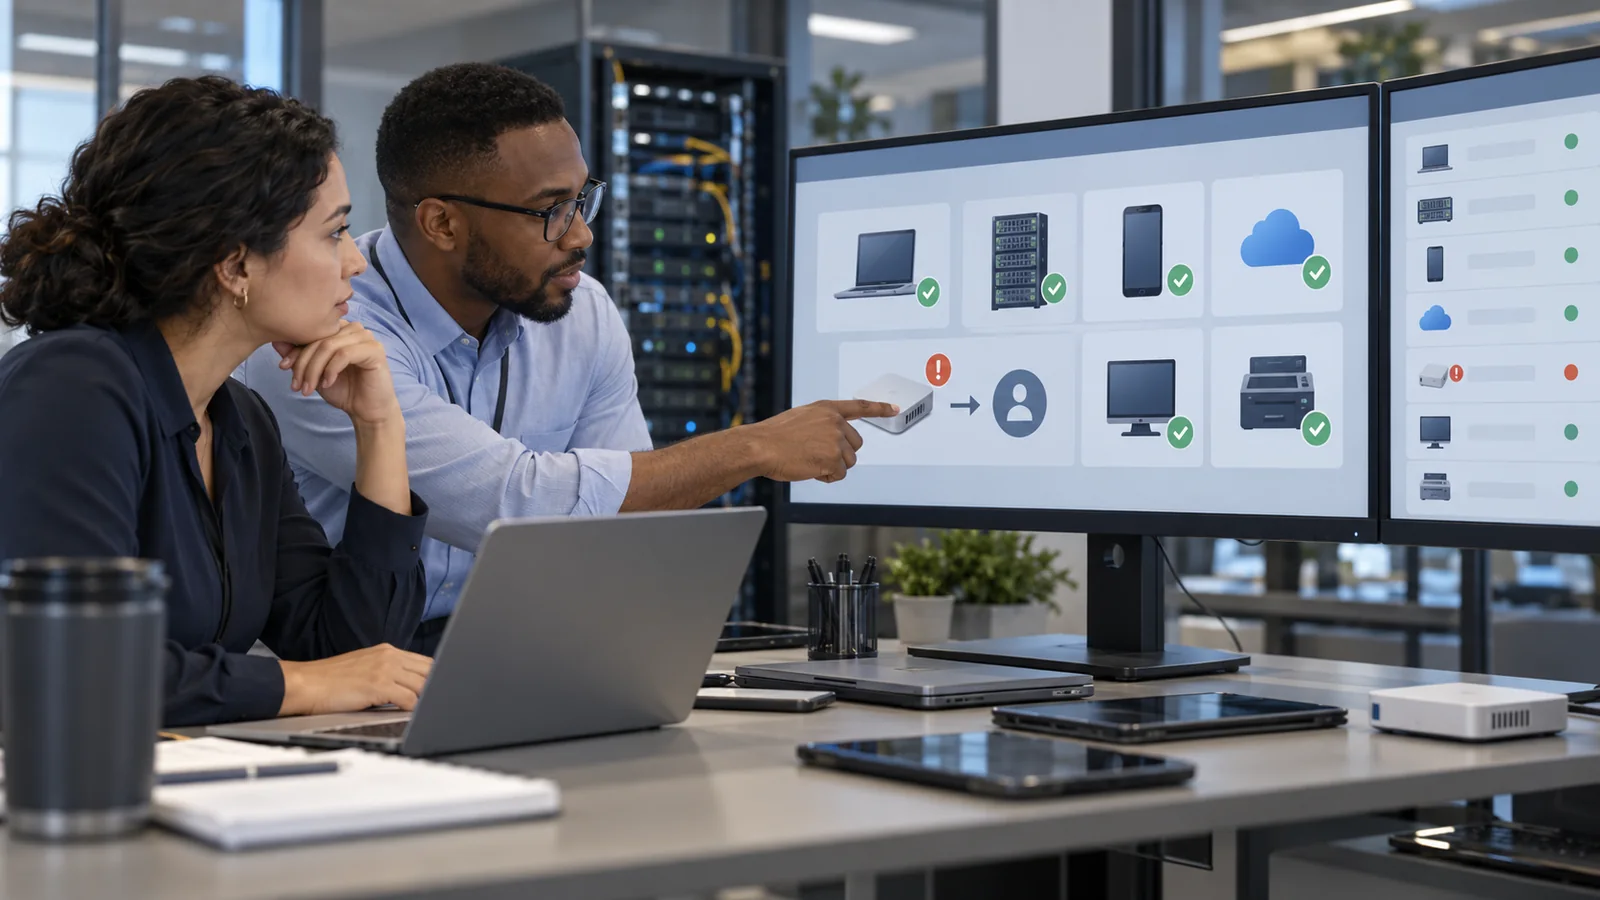
Las fuentes observan realidades distintas. Compras sabe qué se adquirió; una herramienta de endpoints ve los equipos donde instaló su agente; la nube conoce recursos de una cuenta; redes detecta conexiones; finanzas identifica suscripciones. Ninguna vista aislada demuestra que el inventario esté completo. Tampoco basta unir exportaciones, porque pueden registrar el mismo activo con nombres diferentes o conservar elementos que ya fueron retirados.
El contraste con la superficie de ataque externa de la empresa permite descubrir dominios, servicios e interfaces ausentes del registro interno. La diferencia entre lo declarado y lo observado no se corrige solo agregando una fila: exige validar pertenencia, propósito, autorización y responsable.
Qué decisiones debe sostener el inventario
Un registro útil permite saber qué activos entran en un análisis, cuáles requieren actualización y dónde una falla afectaría un servicio relevante. También ayuda a verificar cobertura de monitoreo, respaldo, protección de endpoints y gestión de identidades. Cuando una tecnología queda sin soporte, la decisión de renovar, aislar o retirar necesita conocer sus dependencias y propietario, no solo la fecha anunciada por el fabricante.
La misma base mejora la priorización de vulnerabilidades. Un hallazgo crítico sobre un componente inexistente es ruido; uno moderado en un activo público y esencial puede requerir atención inmediata. Si el alcance nace de una lista incompleta, la evaluación también será incompleta.
Cómo comprobar si el inventario es confiable
La revisión debe buscar evidencia, no perfección declarada. Conviene comparar una muestra de activos observados con el registro autorizado, identificar elementos sin dueño, revisar duplicados y comprobar que altas, cambios y bajas dejan trazabilidad. También importa conocer la fecha de la última validación y qué entornos quedan fuera de las herramientas habituales, como dispositivos IoT, sedes remotas, cuentas cloud o servicios operados por terceros.
CIS Control 1 propone administrar los activos empresariales conectados de forma física, virtual, remota o en la nube, y abordar los no autorizados. CIS Control 2 extiende el criterio al software. La automatización ayuda a detectar cambios, pero el contexto empresarial sigue necesitando responsables, criterios de autorización y procesos que mantengan la información vigente.
Dar alcance real a una evaluación
Si la preocupación principal es conocer debilidades técnicas sobre activos confirmados, el servicio de Análisis de Vulnerabilidades de AllDefense permite evaluar un alcance acordado y ordenar los hallazgos relevantes. Si la brecha está en la propiedad, el ciclo de vida o la evidencia del proceso, una Auditoría de Seguridad puede revisar por qué el inventario no refleja la operación.
Antes de sumar otra plataforma, conviene comprobar si la empresa puede explicar qué protege y por qué. El resultado valioso no es una cifra total de activos, sino una base verificable que permita incluir lo desconocido, retirar lo innecesario y asignar decisiones a quienes realmente pueden tomarlas.
Fuentes consultadas
- NIST Cybersecurity Framework 2.0.
- NIST SP 800-53 Rev. 5: Security and Privacy Controls.
- CIS Control 1: Inventory and Control of Enterprise Assets.
- CIS Control 2: Inventory and Control of Software Assets.
