Una empresa puede recibir cientos de alertas y seguir sin advertir un cambio peligroso en una cuenta administrativa. Para gerencia, la pregunta útil es concreta: si ocurre una actividad que nos preocupa, ¿el equipo responsable la conocerá a tiempo y sabrá qué revisar? Validar las alertas de seguridad permite responder con evidencia antes de ampliar herramientas o contratar más cobertura.
La comprobación debe recorrer la cadena completa: actividad, registro, regla, aviso y recepción por una persona responsable. Una regla habilitada demuestra configuración; una prueba controlada permite observar si esa configuración produce el resultado esperado en el entorno de la empresa.
Definir qué situación necesita una alerta
El punto de partida es un escenario relevante para el negocio. Por ejemplo, que se agregue una cuenta a un grupo administrativo o que se desactive una protección en un equipo crítico. Cada escenario necesita un alcance: qué sistemas considera, qué comportamiento busca, qué condiciones lo vuelven sospechoso y quién analizará el aviso.
Un caso de uso documentado también debería explicar sus límites. Una alerta sobre administradores del directorio local no demuestra vigilancia de privilegios en todas las aplicaciones de la nube. Declarar esa diferencia ayuda a priorizar brechas y evita que un tablero transmita una cobertura más amplia que la realmente implementada.
Comprobar la cadena con una actividad autorizada
La prueba debe acordarse con quienes administran el servicio, utilizar cuentas y activos de prueba y definir cómo se revertirá cualquier cambio. No requiere introducir malware ni interrumpir producción. Cuando no sea seguro generar el evento en el sistema real, conviene validar en un entorno separado y dejar constancia de lo que esa prueba no permite concluir.
En el ejemplo del cambio de privilegios, se comprueba primero que el sistema registre la acción autorizada. Después se sigue su llegada a la plataforma de análisis, la activación de la regla y la entrega del aviso. Si el evento existe pero nadie recibe la notificación, la prueba identifica un problema diferente de una fuente que nunca lo registró.
Esta revisión complementa la gestión de logs de seguridad: aprovecha la evidencia disponible para comprobar una detección concreta. El NIST Cybersecurity Framework 2.0 distingue el monitoreo continuo del análisis de eventos adversos e incluye la entrega de información a personal y herramientas autorizados. La prueba propuesta lleva esa distinción a una comprobación operativa.
Revisar el contenido que recibe el analista
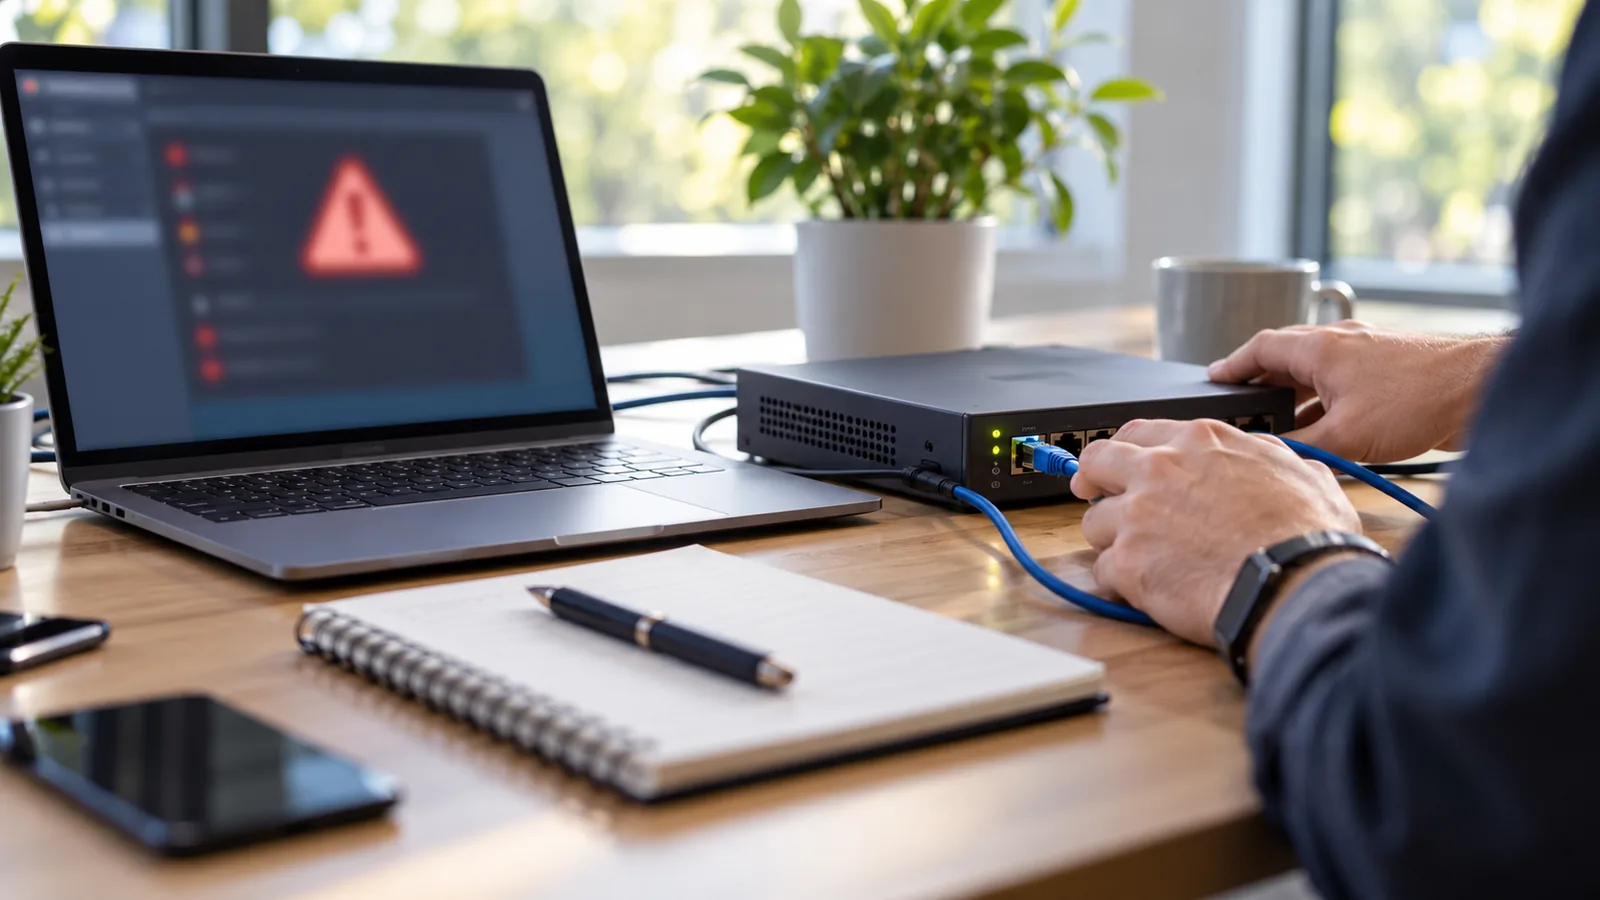
Que llegue un correo no basta. El aviso debe ayudar a identificar la cuenta, el activo, el momento y la condición que lo originó, además de permitir acceder a la evidencia pertinente. Un mensaje que solo dice «actividad sospechosa» puede obligar al equipo a comenzar nuevamente la investigación.
También conviene verificar el horario de atención y la ruta de escalamiento. Si la empresa depende de un proveedor, debe quedar claro quién revisa la alerta, cómo se comunica un hallazgo y qué acciones requieren autorización. Estas condiciones se acuerdan según la criticidad del proceso y la cobertura contratada; no deben suponerse a partir del nombre comercial del servicio.
Ajustar el ruido sin perder la señal
Una regla demasiado amplia puede saturar a quienes la revisan. Una excepción demasiado permisiva puede ocultar precisamente el comportamiento que se buscaba detectar. El ajuste necesita ejemplos de actividad legítima y del escenario de prueba, conservando la evidencia de ambos resultados.
El Control 13 de CIS contempla centralizar alertas y ajustar sus umbrales; su salvaguarda 13.11 propone hacerlo mensualmente o con mayor frecuencia. Es una referencia técnica que debe contextualizarse, no una obligación legal general para empresas chilenas. Además del calendario, un cambio de plataforma, permisos o fuente de eventos puede justificar una nueva comprobación.
Qué evidencia pedir para dar la revisión por cerrada
Un registro breve debería identificar el escenario, los sistemas incluidos, la fecha, la versión de la regla y el resultado esperado y observado. Conviene conservar el identificador de la alerta, el tiempo hasta su recepción, los vacíos encontrados y la persona responsable de corregirlos. Si una parte no se probó, debe quedar pendiente de forma explícita.
Para decidir una inversión, resulta más útil saber qué escenarios relevantes están probados y cuáles siguen sin cobertura que contar reglas activas. AllDefense aborda la revisión de casos de uso, reglas de correlación y ejercicios de validación en su servicio de Seguridad Defensiva. El siguiente paso puede ser una revisión acotada de los escenarios prioritarios, con criterios de aceptación acordados antes de comenzar.
