NOTICIAS
APT73 dice haber comprometido a empresa SEIT en Chile
APT73 dice haber comprometido a seit.cl en Chile El grupo identificado como APT73 habría publicado a seit.cl como presunta víctima dentro de registros asociados a operaciones de ransomware. La información observada relaciona a la organización con Chile y con infraestructura aparentemente asociada al dominio corporativo de la compañía. Según los antecedentes publicados por la fuente […]
Qilin dice haber comprometido a Calidra en Chile
El grupo de ransomware Qilin habría publicado a Calidra como presunta víctima dentro de sus registros recientes asociados a operaciones de ransomware. La información observada relaciona a la organización con Chile e incluye referencias a infraestructura aparentemente asociada al dominio corporativo de la empresa. Hasta el momento, no existen antecedentes públicos confirmados respecto al alcance […]
Campañas SHADOW-AETHER usan agentes de IA para intrusiones contra entidades de Latinoamérica
Campañas SHADOW-AETHER utilizan IA agéntica en operaciones ofensivas Dos campañas identificadas como SHADOW-AETHER-040 y SHADOW-AETHER-064 han sido asociadas al uso de inteligencia artificial agéntica para ejecutar operaciones ofensivas contra organizaciones de Latinoamérica. Según la información analizada, SHADOW-AETHER-040 habría comprometido entidades gubernamentales mexicanas entre diciembre de 2025 y enero de 2026, mientras que SHADOW-AETHER-064 habría dirigido […]
TheGentlemen atribuye a Gerleinco como nueva víctima de ransomware en Colombia
El grupo de ransomware TheGentlemen publicó a Gerleinco como nueva víctima en sus registros de filtración. La empresa afectada corresponde a un proveedor de servicios logísticos de Colombia, especializado en control de contenedores, transporte multimodal y logística de proyectos. Según la información observada, Gerleinco opera en puertos y ciudades comerciales relevantes de Colombia, prestando servicios […]
Rutify: una señal de alerta sobre datos expuestos y credenciales débiles en Chile
En los últimos días comenzó a circular el nombre Rutify asociado a una presunta exposición de datos personales en Chile. En algunos reportes se le ha mencionado como un posible actor de amenaza; en otros, como una plataforma que recopila, cruza y muestra información obtenida desde distintas fuentes. Con la información disponible hasta ahora, lo […]
Lotus Wiper: malware destructivo utilizado en ataque dirigido contra el sector energético en Venezuela
Lotus Wiper es una amenaza destructiva de tipo wiper identificada en una campaña dirigida contra el sector energético y de utilities en Venezuela. A diferencia de un ransomware, su objetivo no sería obtener un pago ni presionar a la víctima mediante extorsión, sino destruir información, afectar la operación y reducir las posibilidades de recuperación de […]
Sitio falso de soporte de Windows distribuye malware roba-credenciales
Resumen Ejecutivo Se ha identificado una campaña maliciosa que utiliza un sitio falso de soporte de Windows para distribuir malware orientado al robo de credenciales y datos financieros. La operación se dirige principalmente a usuarios de habla francesa, buscando obtener contraseñas, información bancaria y otros datos sensibles. La campaña se apoya en técnicas de suplantación […]
Campaña de Phishing AitM dirigida a cuentas de TikTok Business utilizando Cloudflare Turnstile
Resumen Ejecutivo Se ha identificado una campaña de phishing dirigida a cuentas de TikTok for Business mediante técnicas de adversario en el medio (AitM). La operación utiliza páginas fraudulentas que simulan portales legítimos, incorporando mecanismos como Cloudflare Turnstile para aumentar la credibilidad y evadir controles básicos de detección. El objetivo principal de la campaña es […]
Sitios comprometidos distribuyen Vidar infostealer a usuarios Windows
Resumen Ejecutivo Una campaña reciente de cibercrimen está utilizando sitios web WordPress comprometidos para distribuir el malware Vidar, dirigido a usuarios de sistemas Windows. Esta amenaza se caracteriza por el uso de técnicas de ingeniería social avanzadas, incluyendo páginas falsas de verificación CAPTCHA que inducen a las víctimas a ejecutar comandos maliciosos en sus equipos. […]
GoPix: Troyano bancario avanzado dirigido a instituciones financieras en Brasil
Resumen Ejecutivo GoPix corresponde a un troyano bancario avanzado que afecta principalmente a instituciones financieras y usuarios de criptomonedas en Brasil. Esta amenaza ha evolucionado desde familias previas de herramientas de acceso remoto (RAT) y sistemas de transferencia automatizada (ATS), incorporando técnicas modernas de evasión, ejecución en memoria y distribución mediante campañas sofisticadas. Su objetivo […]
BeatBanker: malware Android con capacidades bancarias y minería de criptomonedas
BeatBanker es una campaña de malware dirigida principalmente a usuarios de dispositivos Android en Brasil. El malware se distribuye mediante campañas de phishing que redirigen a las víctimas a un sitio web fraudulento que imita la interfaz de Google Play Store, desde donde se descarga una aplicación maliciosa. Una vez instalado en el dispositivo, BeatBanker […]
Grupo de ransomware TheGentlemen publica nueva víctima en Colombia: Gerleinco
El grupo de ransomware TheGentlemen agrega a Gerleinco a su lista de víctimas El grupo de ransomware TheGentlemen ha publicado una nueva víctima en su portal de filtración de datos: la empresa logística colombiana Gerleinco. Este tipo de publicación suele indicar que los atacantes han logrado comprometer la infraestructura de la empresa y potencialmente exfiltrar […]
PUBLICACIONES
RTO y RPO: cuánto puede esperar su empresa para recuperar
RTO y RPO convierten el impacto operativo en objetivos concretos para priorizar sistemas, respaldos y pruebas de recuperación.
Simulacro de ciberseguridad: probar antes de una crisis
Un simulacro de ciberseguridad permite comprobar decisiones, coordinación y dependencias antes de enfrentar un incidente real.
Responsable y encargado del tratamiento: quién decide
Distinguir al responsable del encargado permite definir instrucciones, contratos, subcontrataciones y responsabilidades sobre los datos personales.
Superficie de ataque externa: qué expone su empresa
La superficie de ataque externa revela activos visibles desde Internet que pueden quedar fuera del inventario y de las evaluaciones de seguridad.
Segmentación de red empresarial: cómo limitar un incidente
Una red bien segmentada limita la propagación de incidentes y fallas. Conozca qué separaciones importan y cómo priorizarlas sin afectar la operación.
Política de seguridad de la información: del papel a la evidencia
Una política de seguridad aporta valor cuando orienta decisiones y la empresa puede demostrar su aplicación mediante evidencias verificables.
Mapa de datos personales: el paso previo a la tecnología
Un mapa de datos personales permite entender finalidades, sistemas, terceros y riesgos antes de definir controles o implementar tecnología.
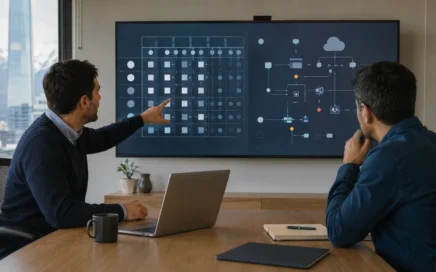
Auditoría de seguridad o análisis de vulnerabilidades: qué necesita realmente su empresa
Una auditoría de seguridad y un análisis de vulnerabilidades responden preguntas distintas. Conozca qué evalúa cada enfoque y cuándo aporta más valor.
TheGentlemen atribuye a Gerleinco como nueva víctima de ransomware en Colombia
El grupo de ransomware TheGentlemen publicó a Gerleinco como nueva víctima en sus registros de filtración. La empresa afectada corresponde a un proveedor de servicios logísticos de Colombia, especializado en control de contenedores, transporte multimodal y logística de proyectos. Según la información observada, Gerleinco opera en puertos y ciudades comerciales relevantes de Colombia, prestando servicios […]
Rutify: una señal de alerta sobre datos expuestos y credenciales débiles en Chile
En los últimos días comenzó a circular el nombre Rutify asociado a una presunta exposición de datos personales en Chile. En algunos reportes se le ha mencionado como un posible actor de amenaza; en otros, como una plataforma que recopila, cruza y muestra información obtenida desde distintas fuentes. Con la información disponible hasta ahora, lo […]
ClaveÚnica, 2FA y una lección que las empresas no deberían seguir postergando
Durante mucho tiempo se habló de seguridad de acceso como si todo dependiera de que las personas eligieran una buena contraseña. Que fuera larga, difícil de adivinar, distinta para cada servicio y, ojalá, nunca compartida. Todo eso sigue siendo importante, pero hoy ya no basta. La realidad es más incómoda: una contraseña siempre puede verse […]