Una empresa puede tener políticas de privacidad, cláusulas contractuales y controles técnicos, pero seguir sin saber con precisión dónde están sus datos personales. El mapa de datos personales permite ordenar esa realidad: identifica qué información se recopila, con qué finalidad, en qué sistemas circula, quién accede a ella, cuánto tiempo se conserva y qué terceros intervienen. Sin esa visión, las decisiones de cumplimiento suelen apoyarse en supuestos.
La Ley 21.719 no exige un documento con ese nombre. Sin embargo, obliga al responsable a acreditar la licitud del tratamiento, limitar los datos a finalidades determinadas, facilitar el ejercicio de derechos y adoptar medidas de seguridad acordes con la naturaleza y el riesgo del tratamiento. Cumplir esas obligaciones requiere conocer el recorrido real de la información, no solamente las aplicaciones que aparecen en un inventario tecnológico.
La Ley 21.719 exige entender el tratamiento
El texto legal incorpora principios de finalidad, proporcionalidad, responsabilidad, seguridad y transparencia. También reconoce derechos de acceso, rectificación, supresión, oposición, portabilidad y bloqueo. Para responder una solicitud de acceso, por ejemplo, la empresa necesita saber qué datos mantiene, su origen, los fines del tratamiento, los destinatarios y el período de conservación. Si esa información está dispersa entre áreas, proveedores y planillas, el problema no se resuelve instalando un portal de atención.
Lo mismo ocurre con la protección desde el diseño. La norma dispone que las medidas técnicas y organizativas deben aplicarse antes y durante el tratamiento. La decisión correcta depende del contexto: no requiere el mismo resguardo una base de contactos comerciales que un proceso con datos de salud, menores de edad, antecedentes financieros o perfilamiento automatizado.
Un mapa de datos personales no es una lista de sistemas
Un inventario de aplicaciones puede indicar que la empresa utiliza un CRM, una plataforma de remuneraciones y un servicio de marketing. El mapa debe ir más allá: relaciona cada proceso con las categorías de datos, sus titulares, la finalidad, el fundamento del tratamiento, los accesos, las integraciones, los encargados externos, la conservación y la eliminación. Esa relación permite detectar cuándo una misma información se replica en lugares que el área propietaria ya no controla.
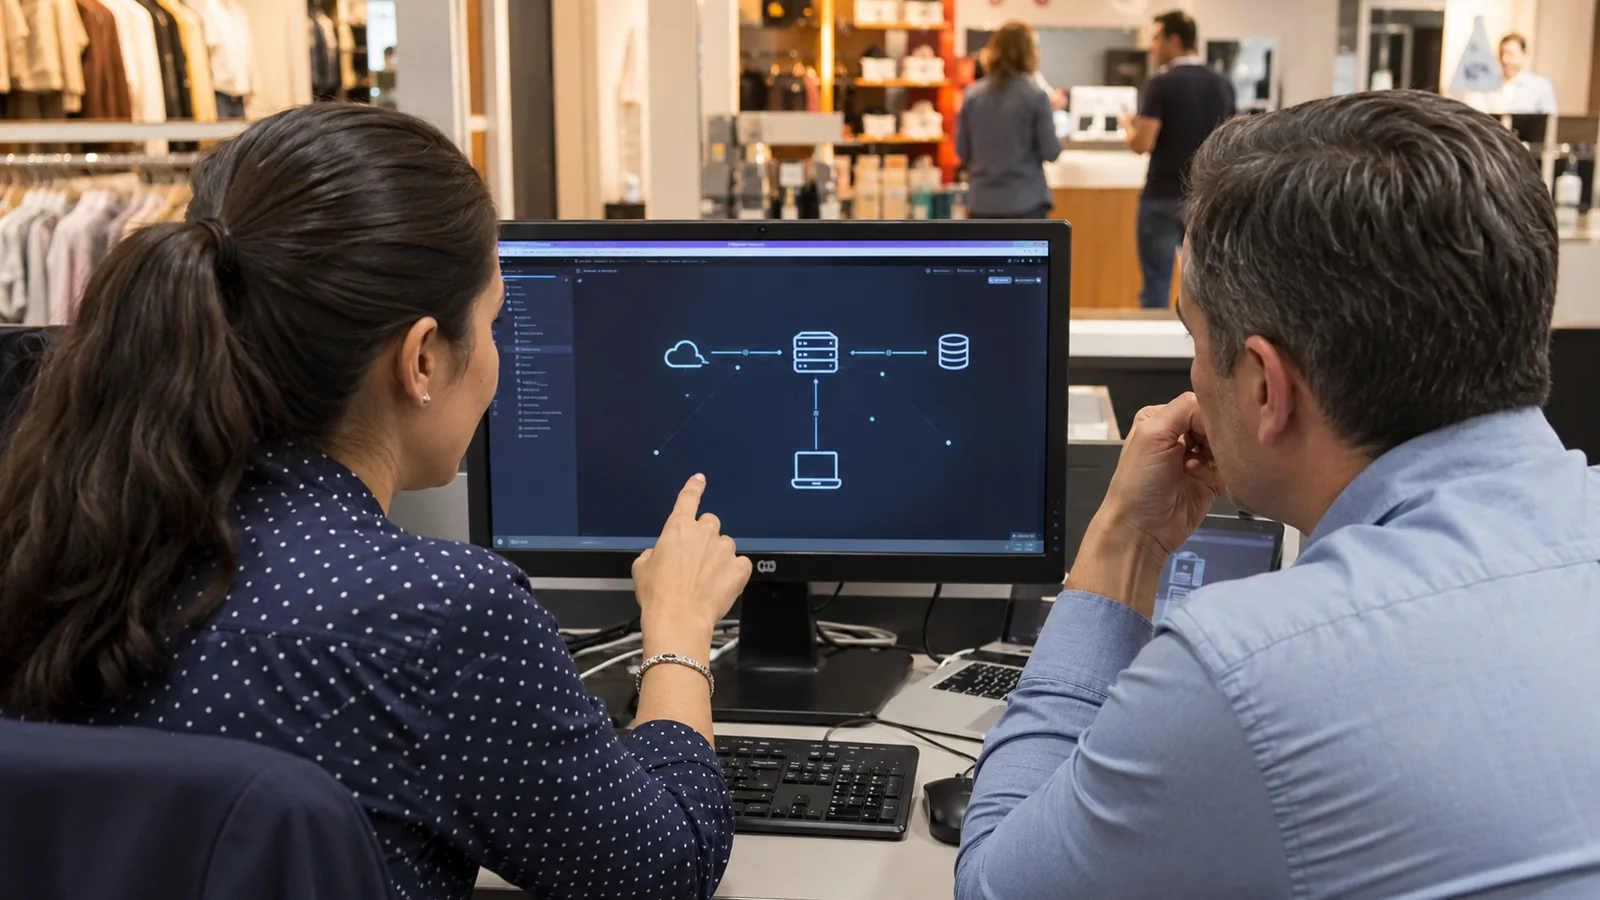
En una operación de retail, por ejemplo, los datos pueden nacer en una compra, continuar en el sistema de fidelización, llegar a una plataforma de campañas y terminar en reportes descargados por usuarios internos. Revisar únicamente la base principal deja fuera integraciones, copias locales y servicios contratados. Allí suelen aparecer brechas de retención, permisos excesivos o usos secundarios que nunca fueron evaluados como un tratamiento distinto.
Dónde aparecen las brechas que la tecnología no corrige
Las plataformas de privacidad ayudan a administrar consentimientos, solicitudes o evaluaciones, pero necesitan información confiable. Si la empresa carga un inventario incompleto, automatiza una visión incompleta. El resultado puede ser una política que declara una finalidad mientras la operación utiliza los datos para otra, o una respuesta al titular que omite repositorios administrados por proveedores.
El mapa también revela decisiones que no pertenecen exclusivamente a TI. Negocio define para qué usa la información; Legal y Cumplimiento revisan su fundamento; Seguridad evalúa exposición y controles; Tecnología conoce integraciones y almacenamiento; Compras gestiona la relación con encargados. Cuando una sola área intenta reconstruir el ciclo completo, suele obtener una fotografía parcial.
Del inventario a decisiones basadas en riesgo
La Ley 21.719 exige medidas de seguridad proporcionales a la naturaleza, alcance, contexto y fines del tratamiento, junto con la probabilidad y gravedad de los riesgos para las personas. Además, contempla evaluaciones de impacto cuando una operación pueda producir un riesgo alto, incluidos ciertos tratamientos masivos, perfilamientos, monitoreo sistemático y uso de datos sensibles.
Un mapa de datos personales permite aplicar ese criterio. Ayuda a distinguir los procesos que requieren una revisión profunda de aquellos con exposición limitada, priorizar controles, identificar terceros críticos y definir dónde una evaluación de impacto resulta necesaria. También entrega una base verificable para una revisión de cumplimiento o una auditoría de seguridad, evitando evaluar controles sin conocer primero el tratamiento que deben proteger.
El resultado debe servir para decidir
El valor del levantamiento no está en producir una planilla extensa. Está en que la empresa pueda responder con claridad qué datos necesita, qué usos puede justificar, dónde se encuentran las copias, quién debe intervenir ante una solicitud o incidente y qué tratamientos concentran mayor riesgo. Si esas respuestas no existen, todavía falta conectar la documentación con la operación.
La preparación frente a la Ley 21.719 conviene comenzar por esa realidad operativa. AllDefense apoya a las organizaciones en el levantamiento de brechas, riesgos y medidas técnicas u organizativas mediante su servicio de protección de datos personales. La tecnología puede venir después, cuando la empresa ya sabe qué necesita controlar y por qué.
Fuentes
- Biblioteca del Congreso Nacional: Ley 21.719
- ISO/IEC 27701:2025 — Privacy information management systems
- European Data Protection Board: Secure personal data
