EXPOSED: Hackeo de OnlyFans sale mal – Cómo los ciberdelincuentes se convierten en víctimas de la noche a la mañana

En una operación reciente, se ha descubierto un esquema sofisticado que transforma a aspirantes a hackers de OnlyFans en víctimas. Un usuario bajo el alias Bilalkhanicom ofreció una herramienta en un foro de hackers que supuestamente permitía “verificar” cuentas de OnlyFans. Sin embargo, esta herramienta resultó ser un sistema de entrega de Lummac stealer, un malware diseñado para robar criptomonedas, datos sensibles y controlar dispositivos comprometidos.

Este malware, desarrollado por un actor conocido como ‘Shamel’ o ‘Lumma’, tiene como objetivo específico no solo las cuentas de OnlyFans, sino también servicios populares como Disney+, Instagram, y aquellos que buscan crear sus propios botnets.

¿Cómo funciona el ataque?

El malware Lummac stealer actúa como un caballo de Troya. Los aspirantes a hackers, al utilizar la herramienta maliciosa ofrecida por Bilalkhanicom, se convierten en víctimas de una operación diseñada para robar información confidencial. Entre los objetivos principales se incluyen:

  • Carteras de criptomonedas: Roba fondos almacenados en carteras digitales.
  • Extensiones de navegadores para autenticación en dos factores (2FA): Recoge credenciales y códigos de autenticación.
  • Datos sensibles: Información personal, archivos importantes y cookies de sesión web.

Una de las características distintivas de este malware es su capacidad para descargar cargas adicionales desde un repositorio de GitHub llamado ‘UserBesty’, lo que le permite ampliar su rango de ataque y persistencia en los sistemas infectados.

Alcance del malware y conexiones geopolíticas

El alcance de la operación va más allá de OnlyFans. Los investigadores han identificado que Lummac stealer también tiene como objetivo otros servicios populares como Disney+ e Instagram, aprovechando la creciente demanda de acceso no autorizado a estas plataformas.

Además, la estructura del malware sugiere posibles conexiones geopolíticas, con nombres de carpetas y archivos que parecen hacer referencia a influencias globales. Dominios .shop recientemente creados se utilizan como servidores de comando y control (C2), permitiendo a los atacantes dirigir las acciones del malware y exfiltrar datos sin ser detectados.

Cómo los hackers aspirantes se convirtieron en víctimas

Lo más irónico de esta operación es que quienes buscaban explotar vulnerabilidades en plataformas como OnlyFans terminaron siendo las verdaderas víctimas. En lugar de obtener acceso no autorizado a cuentas, se exponen a perder criptomonedas, datos personales y otros recursos valiosos.

Técnicas y tácticas utilizadas

El ataque con Lummac stealer ha sido asociado con varias tácticas y técnicas de la matriz MITRE ATT&CK, incluyendo:

  • T1539: Robo de cookies de sesión web.
  • T1082: Descubrimiento de información del sistema.
  • T1059: Interpretador de comandos y scripts.
  • T1485: Destrucción de datos.

Conclusión

Este incidente subraya la importancia de estar alerta ante herramientas supuestamente “gratuitas” o “fáciles” ofrecidas en foros de hackers. Las operaciones maliciosas pueden volver a sus usuarios en víctimas, con consecuencias devastadoras, como la pérdida de información sensible, criptomonedas y acceso a cuentas.

Mantenerse protegido contra este tipo de ataques requiere una concientización sobre las amenazas y el uso de herramientas de seguridad avanzadas para detectar y prevenir infecciones de malware como Lummac stealer.

Fuente: https://otx.alienvault.com/

Ransomware Ataca Infraestructura Bancaria en India: Explotación de Vulnerabilidad en Jenkins

Un reciente ataque de ransomware dirigido a la infraestructura bancaria en India utilizó la vulnerabilidad CVE-2024-23897 en Jenkins. Esta vulnerabilidad de Local File Inclusion (LFI) permitió a los atacantes leer código interno y obtener acceso a la shell segura al leer claves privadas debido al puerto 22 abierto. Se sospecha que el acceso inicial fue vendido por un actor de amenazas, facilitando la explotación por el grupo RansomEXX.

Recomendaciones:

  1. Parchear Jenkins: Aplicar actualizaciones de seguridad inmediatamente para mitigar vulnerabilidades conocidas.
  2. Restricciones de Acceso: Asegurar que puertos críticos como el 22 estén protegidos con medidas de seguridad adicionales.
  3. Monitoreo y Respuesta: Implementar sistemas de monitoreo para detectar accesos no autorizados y responder rápidamente.

Este incidente destaca la importancia de proteger los sistemas críticos contra vulnerabilidades conocidas y de monitorizar constantemente los accesos a la red para prevenir posibles ataques.

Para más detalles, puedes visitar el artículo original en CloudSEK.

Ailurophile Stealer’ Detectado por G DATA: Una Amenaza en la Web

G DATA ha identificado recientemente un nuevo malware llamado ‘Ailurophile Stealer’, un sofisticado info stealer basado en PHP. Este malware, distribuido a través de un modelo de suscripción, permite a los atacantes generar variantes personalizadas, configurando aspectos como el nombre del malware, ícono y canal de notificaciones en Telegram. Ailurophile Stealer apunta a navegadores populares, robando datos sensibles como contraseñas, cookies, historiales de navegación, detalles de tarjetas de crédito y carteras de criptomonedas. Además, este malware emplea software de virtualización para su ejecución y es capaz de deshabilitar Windows Defender.

El malware no solo se enfoca en la exfiltración de credenciales y datos financieros, sino que también se especializa en la búsqueda y robo de archivos que contengan palabras clave relacionadas con información sensible. Su versatilidad lo convierte en una amenaza significativa para individuos y empresas por igual.

Indicadores de Compromiso (IoC):

TYPEINDICATOR
FileHash-MD558bd748483b75a3a6470075e2e57d679
FileHash-MD58e4eba1f01a94b77563ede99bcfdf464
FileHash-SHA1726f7bfb18899b67629dc0a7981e6a21fb5ddf38
FileHash-SHA1c14517ff49f31e419f0b1a4463ba5ff083ae5a4b
FileHash-SHA2564d38d7c7161ccb08998f90079a565f32a296f1bf404001b9e6bbc4d4558d53fd
FileHash-SHA256e04dbe0de745fc8026710034af6a00fc8dc38569440ce8ebebe74cd4dc0a6dc5


Medidas de Protección: Es crucial que los administradores de seguridad monitoreen sus sistemas en busca de estos IoCs y mantengan sus soluciones de seguridad actualizadas para mitigar el riesgo asociado a Ailurophile Stealer.

Para más detalles, consulta la fuente original de G DATA.

Vulnerabilidades Críticas en el Patch Tuesday de Agosto 2024

En agosto de 2024, Microsoft abordó 85 vulnerabilidades, incluyendo algunas con riesgos elevados. A continuación, se destacan las más críticas, junto con sus puntuaciones CVSS, riesgos, consecuencias y acciones de mitigación:

  1. CVE-2024-38063 (CVSS 8.5): Vulnerabilidad de ejecución remota de código en TCP/IP de Windows.
    • Riesgo: Un atacante puede enviar paquetes IPv6 maliciosos, ejecutando código remotamente.
    • Consecuencias: Compromiso total del sistema afectado.
    • Acción: Aplicar el parche de seguridad y desactivar IPv6 si no es necesario.
  2. CVE-2024-38189 (CVSS 8.8): Vulnerabilidad de ejecución remota de código en Microsoft Project.
    • Riesgo: Un archivo malicioso podría ejecutar código sin autorización.
    • Consecuencias: Control remoto del sistema a través de ataques de phishing.
    • Acción: Aplicar el parche KB5041585 para Windows 11 y KB5041580 para Windows 10. Habilitar la política de bloqueo de macros desde Internet.
  3. CVE-2024-38140 (CVSS 8.5): Vulnerabilidad de ejecución remota de código en el Windows Reliable Multicast Transport Driver.
    • Riesgo: Explotación posible solo si PGM está habilitado y escuchando.
    • Consecuencias: Ejecución de código malicioso en el sistema afectado.
    • Acción: Desactivar PGM o asegurar que no esté en uso.
  4. CVE-2024-38109 (CVSS 7.9): Vulnerabilidad de elevación de privilegios en Azure Health Bot.
    • Riesgo: Un atacante autenticado podría elevar sus privilegios en la red.
    • Consecuencias: Compromiso de recursos críticos en Azure.
    • Acción: Aplicar parches y revisar configuraciones de seguridad en Azure.
  5. CVE-2022-3775 (CVSS 7.1): Vulnerabilidad de escritura fuera de límites en Unicode.
    • Riesgo: Puede permitir a un atacante modificar memoria no autorizada.
    • Consecuencias: Corrupción de datos o denegación de servicio.
    • Acción: Actualizar el sistema y monitorizar intentos de explotación.

Estas vulnerabilidades representan riesgos significativos para la seguridad de los sistemas afectados, y es crucial aplicar las actualizaciones de inmediato para mitigar posibles ataques y proteger la integridad de la infraestructura tecnológica.

La Importancia de Habilitar DNSSEC en los Dominios: AllDefense se Suma a Esta Buena Práctica

En la actualidad, donde las amenazas cibernéticas están en constante evolución, proteger tu dominio y la información que se transmite a través de él es más crucial que nunca. Una de las medidas más efectivas para garantizar la seguridad de los dominios es la implementación de DNSSEC (Domain Name System Security Extensions). Este protocolo fortalece la seguridad del sistema de nombres de dominio (DNS) y evita que los atacantes manipulen o intercepten la información que fluye entre los usuarios y tu sitio web.

¿Qué es DNSSEC y por qué es importante?

DNSSEC es una extensión de seguridad para el DNS, el sistema que traduce los nombres de dominio en direcciones IP, permitiendo a los usuarios acceder a los sitios web. A pesar de ser un componente fundamental de la infraestructura de Internet, el DNS tradicional carece de medidas de seguridad intrínsecas, lo que lo hace vulnerable a ataques como el “DNS spoofing” o el “cache poisoning”. Estos ataques permiten a los ciberdelincuentes redirigir a los usuarios hacia sitios maliciosos sin su conocimiento.

Aquí es donde DNSSEC entra en juego. DNSSEC añade una capa de seguridad mediante la firma criptográfica de las respuestas DNS, asegurando que los datos recibidos por el usuario provienen realmente del servidor autorizado. De esta manera, se previenen los ataques de suplantación de identidad, protegiendo tanto a los propietarios del dominio como a los usuarios finales.

AllDefense se Adhiere a DNSSEC en Chile: Promoviendo Buenas Prácticas

Conscientes de la importancia de proteger los dominios y la información crítica que manejan, en AllDefense nos hemos sumado a la creciente adopción de DNSSEC en Chile. A través de la configuración de nuestras soluciones en Cloudflare y la coordinación con NIC Chile, hemos implementado DNSSEC en nuestros dominios para asegurar que nuestras operaciones y las de nuestros clientes estén protegidas frente a amenazas de suplantación.

Si bien no somos los primeros en adoptar esta tecnología, creemos firmemente en la importancia de seguir las mejores prácticas en ciberseguridad. Al implementar DNSSEC, nos aseguramos de que nuestras operaciones cumplan con los más altos estándares de seguridad, contribuyendo así a un entorno digital más seguro en Chile.

¿Cómo se Configura DNSSEC con Cloudflare y NIC Chile?

Para garantizar una implementación exitosa de DNSSEC, en AllDefense hemos configurado cuidadosamente los parámetros necesarios tanto en Cloudflare como en NIC Chile:

  1. Cloudflare: Como uno de los principales proveedores de servicios de seguridad y rendimiento en la web, Cloudflare facilita la configuración de DNSSEC para sus clientes. Una vez que el dominio está registrado en Cloudflare, la empresa genera automáticamente las claves criptográficas necesarias y las gestiona de manera transparente. AllDefense ha utilizado esta funcionalidad para asegurar que sus dominios estén firmados correctamente.
  2. NIC Chile: NIC Chile, el administrador del dominio .CL, juega un papel crucial en la validación y propagación de las firmas DNSSEC. AllDefense ha coordinado con NIC Chile para asegurarse de que los registros DNSSEC estén correctamente configurados y que las claves públicas sean reconocidas por el registro nacional. Esto garantiza que la seguridad proporcionada por DNSSEC sea efectiva y que los usuarios que visitan los dominios gestionados por AllDefense estén protegidos.

La habilitación de DNSSEC es un paso importante para proteger tu dominio contra amenazas cibernéticas avanzadas. En AllDefense nos hemos comprometido a seguir las mejores prácticas de ciberseguridad y a contribuir a un entorno digital más seguro en Chile. Al implementar DNSSEC, no solo protegemos nuestra infraestructura y la de nuestros clientes, sino que también nos alineamos con los estándares globales de seguridad.

Si aún no has implementado DNSSEC en tus dominios, ahora es el momento de hacerlo. Protege tu presencia en línea y la confianza de tus usuarios adoptando esta medida de seguridad esencial. AllDefense está aquí para ayudarte a lograrlo, brindándote el respaldo y la experiencia necesarios para mantener tu sitio web seguro y fiable.


Vulnerabilidades Críticas en Productos Cisco: Un Reto para la Ciberseguridad

Recientemente, se han identificado varias vulnerabilidades críticas en productos de Cisco, afectando principalmente a teléfonos IP de la serie Small Business SPA300 y SPA500, así como al Cisco Identity Services Engine (ISE). Estas vulnerabilidades incluyen la ejecución arbitraria de comandos y denegación de servicio, lo que podría permitir a atacantes tomar control de los dispositivos o dejarlos inoperativos.

Detalles de las Vulnerabilidades

Ejecución Arbitraria de Comandos (CVE-2024-20450, CVE-2024-20452, CVE-2024-20454):
Estas vulnerabilidades, clasificadas con un puntaje de 9.8 en el CVSS, afectan la interfaz web de los teléfonos IP Cisco Small Business. Un atacante podría explotarlas enviando solicitudes HTTP maliciosas que provocan un desbordamiento de búfer, lo que les permitiría ejecutar comandos con privilegios de root en el dispositivo.

Denegación de Servicio (CVE-2024-20451, CVE-2024-20453):
Con un puntaje de 7.5 en el CVSS, estas vulnerabilidades podrían ser explotadas para causar la caída de los dispositivos al enviar paquetes HTTP específicamente diseñados para explotar la falla. Esto resulta en la interrupción del servicio, impactando la disponibilidad de los dispositivos afectados.

Vulnerabilidad XSS en Cisco ISE (CVE-2024-20443, CVE-2024-20479):
Estas fallas, con un puntaje de 5.4 en el CVSS, permiten a un atacante inyectar scripts maliciosos en la interfaz web del Cisco ISE. Esto podría llevar a la ejecución de código no autorizado en el navegador del usuario que interactúe con la interfaz comprometida.

Mitigación y Recomendaciones

Para los teléfonos IP afectados, Cisco ha indicado que no se publicarán actualizaciones, dado que estos productos han alcanzado el fin de su vida útil. Se recomienda a las organizaciones considerar la actualización de estos dispositivos a modelos más recientes que cuenten con soporte activo y parches de seguridad.

En el caso de Cisco ISE, se recomienda aplicar las actualizaciones de software proporcionadas por Cisco para mitigar las vulnerabilidades identificadas. Es crucial que las organizaciones mantengan sus sistemas actualizados y realicen auditorías de seguridad periódicas para asegurar la protección contra estas y futuras amenazas.

Conclusión

Las vulnerabilidades recientes en productos Cisco subrayan la importancia de una gestión proactiva de la ciberseguridad, especialmente en infraestructuras críticas. Las organizaciones deben mantenerse vigilantes, implementando parches de seguridad y actualizando dispositivos obsoletos para mitigar los riesgos asociados con estas vulnerabilidades.

Este análisis destaca la necesidad de una vigilancia continua y una actualización constante de las infraestructuras de TI para protegerse contra amenazas emergentes en el entorno digital.

La Inteligencia Artificial en la Ciberseguridad: Avances y Desafíos Emergentes

La inteligencia artificial (IA) ha transformado el panorama de la ciberseguridad, ofreciendo tanto soluciones innovadoras como nuevos retos. En la defensa cibernética, la IA ha demostrado ser una herramienta poderosa, permitiendo la detección de amenazas en tiempo real, la automatización de respuestas y la predicción de posibles vulnerabilidades. Sin embargo, la misma tecnología que potencia la ciberseguridad también es utilizada por actores maliciosos para desarrollar ataques más sofisticados y dirigidos.

Oportunidades de la IA en la Ciberseguridad

Detección y Respuesta Automatizada: Una de las principales ventajas de la IA es su capacidad para analizar grandes volúmenes de datos y detectar patrones inusuales que podrían indicar un ataque cibernético. Algoritmos avanzados pueden identificar amenazas en tiempo real, permitiendo a las organizaciones responder de manera rápida y eficaz. La automatización de respuestas también reduce el tiempo de reacción ante incidentes, lo que es crucial en un entorno donde cada segundo cuenta.

Análisis Predictivo: La IA permite predecir futuros intentos de ataque analizando comportamientos previos y patrones de actividad. Este enfoque proactivo ayuda a las organizaciones a anticipar y mitigar riesgos antes de que se materialicen.

Mejora Continua de la Defensa: A medida que los sistemas de IA aprenden de cada interacción, se vuelven más efectivos con el tiempo. Esta capacidad de autoaprendizaje es fundamental para mantener las defensas actualizadas frente a amenazas en constante evolución.

Retos y Riesgos Asociados a la IA

Ataques Basados en IA: Los mismos avances que fortalecen la ciberseguridad también están siendo explotados por cibercriminales. La IA se utiliza para desarrollar ataques más dirigidos, como spear phishing y malware avanzado, que son más difíciles de detectar con métodos tradicionales.

Sesgo en los Algoritmos: Uno de los riesgos más significativos en el uso de IA es el sesgo inherente en los algoritmos. Si los datos utilizados para entrenar los modelos no son representativos o están sesgados, las decisiones tomadas por la IA podrían ser erróneas, lo que podría llevar a falsas alarmas o, peor aún, a la omisión de verdaderas amenazas.

Privacidad y Seguridad de Datos: La implementación de IA en la ciberseguridad requiere la recopilación y el análisis de grandes cantidades de datos, lo que plantea preocupaciones sobre la privacidad y la protección de la información sensible. Es crucial que las organizaciones adopten prácticas robustas de gestión de datos para mitigar estos riesgos.

Conclusión

El uso de la inteligencia artificial en la ciberseguridad representa un equilibrio delicado entre aprovechar sus capacidades para mejorar la defensa y gestionar los riesgos asociados con su aplicación. A medida que la IA continúa evolucionando, será esencial que las organizaciones mantengan un enfoque ético y responsable, asegurando que las herramientas utilizadas para proteger los sistemas no se conviertan en vectores de ataque. La colaboración entre expertos en IA, ciberseguridad y reguladores será crucial para desarrollar marcos que maximicen los beneficios de la IA mientras se minimizan sus riesgos.

Este artículo refleja la necesidad creciente de un enfoque proactivo y adaptativo en la ciberseguridad, donde la inteligencia artificial juega un papel central tanto en la defensa como en la amenaza.

La Evolución de las Amenazas en la Nube: Retos y Soluciones para la Ciberseguridad

En la era digital actual, los servicios en la nube han transformado la manera en que las empresas gestionan sus datos y operaciones. Sin embargo, este avance también ha abierto nuevas puertas para cibercriminales que buscan aprovecharse de la infraestructura en la nube para llevar a cabo actividades maliciosas sin ser detectados. Este artículo analiza cómo los actores de amenazas están utilizando servicios como Microsoft OneDrive, Google Drive y la API de Microsoft Graph para ocultar sus operaciones y ejecutar ataques sofisticados.

Amenazas Emergentes: Un Análisis Detallado

GoGra: Este malware ha llamado la atención por su capacidad para explotar la API de Microsoft Graph, una herramienta que permite a las aplicaciones interactuar con numerosos servicios de Microsoft. GoGra utiliza esta API para comunicarse con su servidor de comando y control (C&C), lo que le permite operar de manera encubierta dentro de un entorno corporativo.

Grager: Otra amenaza significativa es Grager, un malware que emplea OneDrive como un medio para ocultarse. Al incrustarse en archivos aparentemente inofensivos, Grager evade muchas de las soluciones de seguridad tradicionales que no están optimizadas para analizar el tráfico y los archivos de los servicios en la nube con la misma profundidad que los recursos locales.

BirdyClient: Este nuevo malware es un ejemplo de la creciente sofisticación de las amenazas en la nube. BirdyClient también utiliza la API de Microsoft para llevar a cabo sus operaciones maliciosas, demostrando cómo los cibercriminales están adaptándose rápidamente a las nuevas tecnologías y encontrando maneras de explotarlas.

Recomendaciones para la Mitigación de Riesgos

La creciente adopción de servicios en la nube requiere que las organizaciones adapten sus estrategias de ciberseguridad para abordar las amenazas emergentes. Aquí algunas recomendaciones clave:

  1. Implementar Controles Robustos: Es esencial que las organizaciones fortalezcan sus políticas de seguridad y adopten controles específicos para los servicios en la nube, asegurándose de que todas las interacciones con estas plataformas sean seguras.
  2. Monitoreo Continuo: El monitoreo constante de la actividad en la nube es crucial para detectar y responder a posibles intrusiones en tiempo real. Herramientas avanzadas de análisis de comportamiento y detección de amenazas son indispensables para este propósito.
  3. Capacitación y Concienciación: A medida que las amenazas evolucionan, también lo debe hacer la preparación del personal. La capacitación continua en ciberseguridad y la concienciación sobre los riesgos asociados con el uso de la nube son fundamentales para prevenir incidentes de seguridad.
  4. Actualización de Sistemas: Mantener los sistemas actualizados con los últimos parches de seguridad es una medida preventiva que no debe subestimarse. Las vulnerabilidades conocidas son una de las principales vías de ataque para los cibercriminales.

Conclusión

El uso de servicios en la nube ha aportado grandes beneficios a las empresas, pero también ha introducido nuevos riesgos que deben ser gestionados con atención. Las amenazas como GoGra, Grager y BirdyClient demuestran la capacidad de los actores maliciosos para adaptarse y explotar infraestructuras de confianza. Por lo tanto, es vital que las organizaciones no solo adopten tecnologías de seguridad avanzadas, sino que también desarrollen una cultura de ciberseguridad que involucre a todos los niveles de la empresa.

Mantenerse informado y preparado es la clave para enfrentar con éxito estas nuevas amenazas en la nube y proteger la integridad de la información y los activos digitales de la organización.

AllDefense.cl Obtiene Calificación A+ en Seguridad SSL: Un Paso Adelante en Ciberseguridad y Protección para Clientes

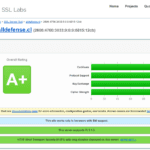
Santiago, Chile – En una evaluación reciente realizada por SSL Labs, el sitio web de AllDefense (alldefense.cl) ha obtenido una calificación de A+, la más alta posible, destacándose por su robusta configuración de seguridad SSL/TLS. Esta calificación no solo refleja el compromiso de AllDefense con la protección de datos, sino también su capacidad para ofrecer servicios de ciberseguridad avanzados a sus clientes, asegurando que ellos también puedan alcanzar los mismos niveles de protección.

Detalles del Análisis

La herramienta de análisis SSL Labs, reconocida por su exhaustiva evaluación de configuraciones de seguridad, examinó varios aspectos críticos del sitio web, incluyendo la implementación de SSL/TLS y la protección contra vulnerabilidades conocidas. Los puntos destacados del análisis de AllDefense.cl son los siguientes:

  • Certificado SSL de Alta Calidad: El sitio utiliza un certificado SSL emitido por Let’s Encrypt, asegurando una conexión segura entre los usuarios y el servidor. Este mismo enfoque puede ser implementado para los clientes de AllDefense, ofreciendo un ciclo de renovación automática cada 90 días para garantizar la validez continua.
  • Soporte de Protocolos Fuertes: AllDefense.cl ha deshabilitado los protocolos inseguros como SSL 2.0 y SSL 3.0, asegurando que solo se utilicen los protocolos más seguros y actuales, como TLS 1.2 y TLS 1.3. AllDefense ofrece la misma configuración avanzada a sus clientes, protegiéndolos contra ataques de degradación y otras amenazas.
  • Implementación de HSTS: La cabecera HTTP Strict Transport Security (HSTS) está configurada para asegurar que los navegadores solo se conecten a través de HTTPS. AllDefense proporciona esta implementación para clientes que desean asegurar sus propios sitios contra ataques man-in-the-middle.
  • Cifrado Robusto: AllDefense utiliza cifrados avanzados como AES_256_GCM y CHACHA20_POLY1305, con Perfect Forward Secrecy (PFS) habilitado, garantizando que las comunicaciones permanezcan seguras. Este nivel de cifrado está disponible para los clientes que buscan reforzar su defensa contra ciberamenazas.
  • Protección contra Vulnerabilidades Comunes: AllDefense ha demostrado que su sitio no es vulnerable a ataques como BEAST, POODLE, y Heartbleed. Este conocimiento experto es parte de los servicios ofrecidos a clientes, ayudando a asegurar que sus plataformas estén protegidas contra amenazas conocidas.

Compromiso con la Seguridad y Protección del Cliente

AllDefense ha demostrado un compromiso inquebrantable con la seguridad digital al implementar estas avanzadas medidas de protección. La calificación A+ obtenida es un testimonio de sus continuos esfuerzos por mantener un entorno seguro para sus usuarios, clientes y socios.

“Nuestro enfoque en la seguridad de la información es integral y se refleja en cada aspecto de nuestra operación. Nos enorgullece recibir una calificación A+ de SSL Labs, ya que refuerza nuestra misión de proteger los datos y la privacidad de todos nuestros clientes. Ofrecemos estos servicios de ciberseguridad avanzados a cualquier empresa que busque mejorar su postura de seguridad,” comentó el portavoz de AllDefense.

Protección de Ciberseguridad para Clientes en Chile

Con la creciente amenaza de ciberataques a nivel mundial, la importancia de contar con sólidas medidas de seguridad no puede ser subestimada. AllDefense no solo lidera en el campo de la ciberseguridad en Chile al proteger sus propios activos, sino que también ofrece a otras empresas la oportunidad de alcanzar niveles similares de seguridad mediante sus servicios de protección personalizados.

Empresas de todos los tamaños pueden beneficiarse de la experiencia de AllDefense para fortalecer sus defensas digitales y proteger sus datos críticos contra las amenazas emergentes. Los servicios de AllDefense están diseñados para ser adaptables y escalables, asegurando que cada cliente reciba una solución personalizada que se ajuste a sus necesidades específicas.

Este logro no solo posiciona a AllDefense como un líder en seguridad web en la región, sino que también establece un estándar que otras empresas pueden seguir para asegurar sus propias plataformas digitales.