Resumen Ejecutivo
Una campaña reciente de cibercrimen está utilizando sitios web WordPress comprometidos para distribuir el malware Vidar, dirigido a usuarios de sistemas Windows. Esta amenaza se caracteriza por el uso de técnicas de ingeniería social avanzadas, incluyendo páginas falsas de verificación CAPTCHA que inducen a las víctimas a ejecutar comandos maliciosos en sus equipos.
El objetivo principal de la campaña es la recolección de información sensible, incluyendo credenciales, datos de navegación y activos financieros.
Descripción Técnica
El flujo de infección identificado sigue una cadena de ataque estructurada:
-
El usuario accede a un sitio web legítimo previamente comprometido.
-
Se le presenta una página falsa de verificación CAPTCHA.
-
La página induce al usuario a ejecutar un comando malicioso.
-
Se descarga un script HTA que actúa como primera etapa del ataque.
-
El script ejecuta un instalador MSI malicioso.
-
El instalador despliega un loader desarrollado en Go.
-
Finalmente, el loader descifra y ejecuta el malware Vidar en el sistema comprometido.
Este enfoque permite a los atacantes evadir controles tradicionales, ya que depende de la interacción del usuario y utiliza múltiples etapas para ocultar la carga final.
Técnicas Asociadas (MITRE ATT&CK)
Las técnicas identificadas en esta campaña incluyen:
-
T1204.002 – Ejecución mediante ingeniería social
-
T1059.001 – Ejecución de comandos vía PowerShell
-
T1218.005 – Ejecución mediante mshta
-
T1055 – Inyección de procesos
-
T1140 – Desofuscación de archivos o información
-
T1027 – Ofuscación
-
T1105 – Transferencia de herramientas desde servidor remoto
-
T1083 – Enumeración de archivos y directorios
-
T1082 – Descubrimiento de información del sistema
-
T1033 – Descubrimiento de usuario
-
T1012 – Descubrimiento de registro
-
T1047 – Uso de WMI
-
T1070.004 – Eliminación de rastros
-
T1574.002 – Hijacking de ejecución
-
T1497 – Detección de entorno virtual
Infraestructura y Observables
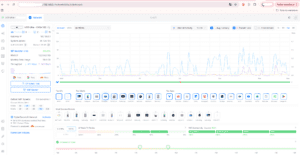
A partir del análisis de reportes procesados en la plataforma CTI, se identifican los siguientes indicadores relevantes:
Dominios asociados
-
woopresscdn[.]com
-
cdnwoopress[.]com
-
walwood[.]be
Infraestructura adicional
-
hxxp://telegram[.]me/pr55ii
-
hxxp://telegram[.]me/dikkh0k
-
hxxp://steamcommunity[.]com/profiles/76561198742377525
-
hxxp://steamcommunity[.]com/profiles/76561198735736086
Malware asociado
-
Vidar infostealer
Países relacionados en la infraestructura
-
Estados Unidos
-
Reino Unido
-
Francia
-
Italia
-
Brasil
La información anterior se desprende del análisis de múltiples reportes correlacionados en la plataforma CTI, donde los indicadores son asociados en función de su aparición en campañas activas y su relación con la infraestructura observada.
Tácticas de Ataque
La campaña presenta las siguientes características operativas:
-
Uso de sitios WordPress comprometidos como vector inicial.
-
Implementación de páginas falsas de verificación para inducir ejecución manual.
-
Cadena de infección en múltiples etapas para evadir detección.
-
Uso de loaders personalizados desarrollados en Go.
-
Distribución de malware especializado en robo de información.
Medidas de Mitigación
Para reducir el riesgo asociado a este tipo de campañas, se recomienda:
Controles técnicos
-
Bloquear la ejecución de archivos HTA mediante políticas de sistema.
-
Restringir el uso de mshta.exe en endpoints.
-
Implementar soluciones EDR con capacidades de detección de comportamiento.
-
Bloquear dominios e indicadores asociados en controles perimetrales.
-
Aplicar filtrado web con inspección de contenido.
Endpoints
-
Monitorear la ejecución de procesos relacionados con:
-
mshta.exe
-
powershell.exe
-
wmic.exe
-
-
Detectar comportamiento anómalo en la descarga y ejecución de instaladores MSI.
Control de usuarios
-
Limitar privilegios de ejecución en estaciones de trabajo.
-
Restringir la ejecución de comandos desde navegadores o contenido web.
Gestión y procesos
-
Asegurar la actualización continua de sistemas y aplicaciones web.
-
Validar la seguridad de sitios WordPress, incluyendo plugins y temas.
-
Implementar monitoreo de integridad en sitios expuestos.
Concientización
-
Capacitar a usuarios para identificar:
-
Páginas CAPTCHA falsas
-
Instrucciones que soliciten ejecutar comandos manualmente
-
Comportamientos anómalos en sitios web legítimos
-
Conclusión
La campaña que distribuye Vidar a través de sitios comprometidos evidencia una evolución en las técnicas de distribución de malware, combinando ingeniería social con mecanismos técnicos avanzados. La dependencia de la interacción del usuario y el uso de múltiples etapas dificultan su detección mediante controles tradicionales.
Una estrategia efectiva de mitigación debe considerar tanto controles técnicos como medidas de concientización, junto con una adecuada gestión de vulnerabilidades en plataformas web expuestas.

Rodrigo Zamora Nelson desarrolla su trabajo en torno a la ciberseguridad, la seguridad de la información y la gestión de riesgos tecnológicos. Su enfoque combina análisis técnico, visión de gobierno y comprensión del impacto que los incidentes de seguridad pueden generar en la operación, continuidad y reputación de una empresa.
Sus principales áreas de interés incluyen la respuesta estratégica a incidentes, la evaluación de controles de seguridad, el análisis de amenazas, la auditoría de seguridad, la continuidad operacional y la definición de lineamientos para fortalecer capacidades defensivas en entornos corporativos.
También participa en programas de formación profesional vinculados a ciberseguridad, ciberdefensa y respuesta a incidentes, aportando a la transferencia de conocimiento técnico y estratégico hacia profesionales del área.